제13장. 참여자 검증 불변식과 ReplayContractLookup 격리 샌드박스
말로리 은행의 DB 조작 자폭극부터 NYSE 16:00 옵션 만기 소급 차단까지 — 69바이트 계약 ID(접미사 ca 12) 해부와 제로 트러스트 재해석 엔진
"각 타임스탬프는 자신의 해시 안에 앞선 타임스탬프를 넣어 사슬을 이루고, 타임스탬프가 더해질수록 앞의 것들이 더 단단해진다." — 사토시 나카모토, 「비트코인: 개인 대 개인 전자 화폐 시스템」 제3절, 2008
1. 인과적 유향 비순환 그래프(Causal DAG)와 69바이트 계약 ID 해부
Canton과 Daml(Digital Asset Modeling Language)의 세계에서 계약은 관리자가 언제든 UPDATE 문을 날려 숫자를 고칠 수 있는 가변 테이블 행(Row)이 아닙니다. 계약은 태어나고(Create), 권리를 행사하며(Exercise), 후속 계약을 잉태하고 소각되어 죽는(Archive) 불변의 역사적 사건입니다. 이 생애주기는 열역학 법칙과 동일하게 시간의 단방향 화살(Arrow of Time)을 따르며 엄격한 인과적 유향 비순환 그래프(Causal Directed Acyclic Graph, Causal DAG)를 형성합니다:
\(A \prec B \iff\) 계약 \(A\)의 소각 또는 참조(Fetch)가 계약 \(B\)의 생성을 인과적으로 유발했다
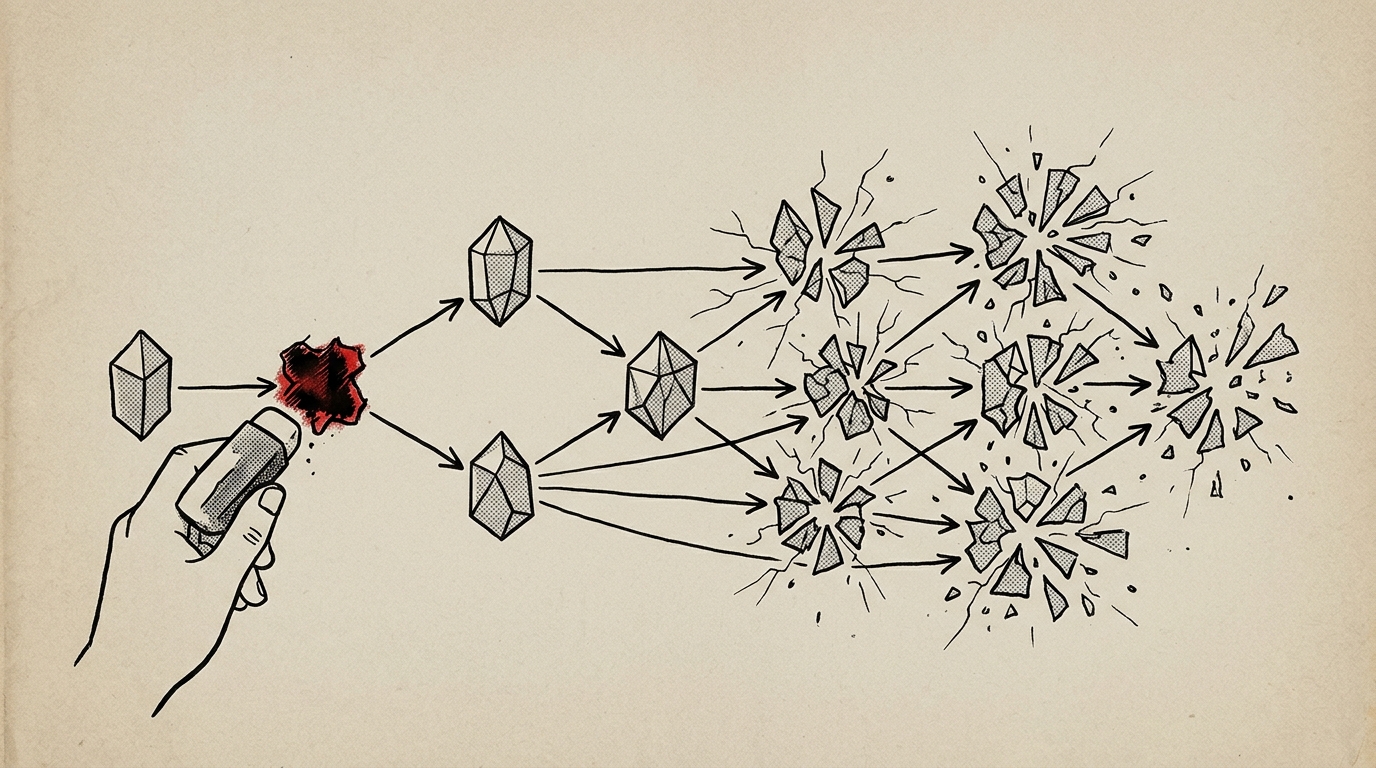
만약 자본시장의 악당인 "말로리 은행(Mallory Bank, 암호학 문헌의 관례적 공격자 이름)"의 수석 해커가 한밤중에 자사 참여자 노드(Participant Node)의 PostgreSQL 서버에 루트 권한으로 잠입해 UPDATE par_contracts SET instance = <금액을 999999999로 바꾼 직렬화 바이트> 쿼리를 실행하고 회심의 미소를 지었다고 상상해 보십시오. 다음 날 아침 그가 마주하는 현실은 월스트리트 정복이 아니라 처참한 자가 벽돌화(Self-Brick)입니다. 그가 건드린 것은 전 세계의 원장이 아니라 오직 자기네 노드의 로컬 캐시뿐이며, 변조된 계약 페이로드로 다른 은행에 권리 행사를 요청하는 즉시 69바이트 인증 계약 식별자(Authenticated Contract ID)의 해시 봉인과 내용이 어긋나 다른 참여자들이 그 요청을 거절하기 때문입니다:
유니쿰(Unicum)은 계약의 생성 맥락과 내용에 대한 해시 약속이다
따라서 과거 계약 \(c_1\)의 페이로드를 바꾸면(\(c_1 \to c_1'\)) 계약 ID와 내용이 더 이상 맞지 않는다
\(s_{\text{VPD}}\)는 계약을 만든 뷰의 참여자 데이터 잎 솔트(제11장)다. 판별자(discriminator)는 Daml 엔진이 트랜잭션 시드에서 유도한 값이고, 접미사의 ca 12는 인증 계약 ID 버전 V12를 뜻한다(현재 프로토콜 버전 전부에서 같다). 유니쿰은 34바이트 멀티해시(0x12 0x20 + 32바이트 SHA-256)로 붙는다.
예시(설명용): 행사가 strikePrice = 100.0인 유러피언 콜옵션 계약을 누군가 로컬 DB에서 1000.0으로 고쳤다고 하자. 다른 참여자가 이 계약을 입력으로 받아 검증할 때는 받은 계약 내용으로 유니쿰을 다시 계산해 계약 ID의 유니쿰과 비교한다. 해시가 다르므로 인증이 실패하고, 이 계약을 쓰는 요청은 거절된다. 변조된 노드는 자기 로컬 사본만 망가뜨린 셈이다.
ca 12)의 구조와 페이로드 변조 탐지| 바이트 오프셋 | 값 | 필드 명칭 | 역할 |
|---|---|---|---|
Byte 0 (1 B) |
0x00 |
계약 ID 버전 접두사 | Daml-LF 계약 ID 형식(V1)임을 나타낸다. |
Bytes 1..32 (32 B) |
판별자 | Discriminator | Daml 엔진이 트랜잭션 시드에서 유도한 값. 접미사가 붙기 전에도 트랜잭션 안에서 계약을 구별한다. |
Bytes 33..34 (2 B) |
0xca 0x12 |
접미사 버전 (AuthenticatedContractIdVersionV12) | Canton 인증 계약 ID 체계와 유니쿰 계산 규격의 버전을 선언한다. |
Bytes 35..68 (34 B) |
0x12 0x20 + 32 B |
유니쿰 (멀티해시 SHA-256) | 동기화기 ID, 중재자 ID, 트랜잭션 UUID, 뷰 위치, 생성 인덱스(솔트 쪽)와 원장 시간, 템플릿 ID·인자(내용 쪽)를 묶는다. 내용이 바뀌면 값이 바뀐다. |
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
2. 참여자 노드의 검증 항목(약 10가지)과 원장 시간 허용 오차
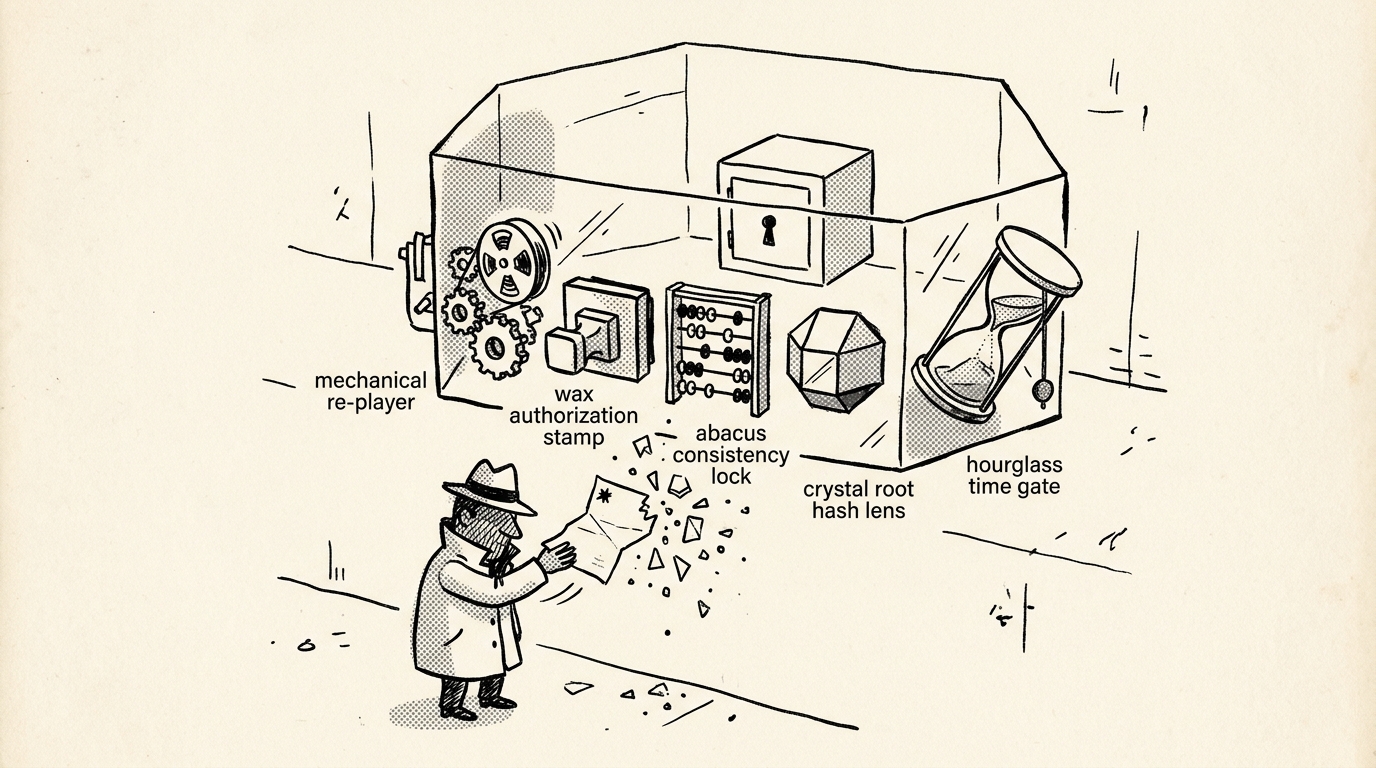
순서자(Sequencer)로부터 암호화된 뷰를 전달받은 참여자 노드는 Phase 3(검증 단계)에서 중재자(Mediator)에게 응답하기 전에 약 10가지 검증을 수행합니다. 흔히 "다섯 가지 불변식"으로 요약되지만, 실제 검증은 다음처럼 더 잘게 나뉩니다:
| 검증 항목 | 판정 조건 (요지) | 방어하는 공격 시나리오 | 실패 시 결과 |
|---|---|---|---|
| 1. 모델 적합성 (Model Conformance) | \(\text{Replay}(\text{ViewData}, \text{Inputs}) = \text{ViewData}.\text{Tree}\) | 위조된 트랜잭션 트리, 출금 레그 누락 | Daml 엔진 재실행 결과 불일치로 거절 |
| 2. 권한 (Authorization) | Create: \(\emptyset \ne \text{Signatories} \subseteq \text{Authorizers}\); Exercise: \(\text{Actors} \subseteq \text{Authorizers}\) | 타인 계약 무단 소각, 무인가 자산 인출 | 권한 오류로 거절 |
| 3. 계약 인증 (Authentication) | 입력 계약의 내용으로 다시 계산한 유니쿰 = 계약 ID의 유니쿰 | 로컬 DB 페이로드 변조 | 인증 실패로 거절 |
| 4. 활성성 (Activeness) | \(c_{\text{in}}\)이 알려져 있고, 잠겨 있지 않고, 활성 상태 | 이중 지불(Double-spending), 유령 계약 참조 | LOCAL_VERDICT_LOCKED_CONTRACTS 등 |
| 5. 시간 (Time Bounds) | \(|t_{\text{record}} - t_{\text{LET}}| \le 60\text{ s}\), \(|t_{\text{record}} - t_{\text{prep}}| \le 24\text{ h}\) (기본값) | 만기 후 옵션 소급 행사(Backdating), 지연 재전송 | LOCAL_VERDICT_LEDGER_TIME_OUT_OF_BOUND, LOCAL_VERDICT_PREPARATION_TIME_OUT_OF_BOUND |
| 6. 루트 해시·수신자 (Root Hash & Recipients) | 뷰 트리 재해시 \(= H_{\text{root}}\), 수신자 목록이 정보 수신 참여자와 일치 | 참여자마다 다른 내용 보내기(Equivocation) | 요청 전체 거절 |
| 7. 내부 일관성 (Internal Consistency) | 한 트랜잭션 안에서 같은 계약을 두 번 소비하거나 소비 뒤 사용하지 않음 | 트랜잭션 내부 이중 소비 | 거절 |
| 8. 계약 일관성 (Contract Consistency) | 입력 계약의 원장 시간 \(\le t_{\text{LET}}\) | 미래에 만들어진 계약을 과거 시점에 사용 | 거절 |
| 9. 외부 호출 (External Calls) | 뷰에 기록된 외부 호출 결과가 서로 일치하고, 확장 서비스로 다시 실행한 결과와도 일치 (재검증할 수 없으면 해당 뷰는 기권) | 참여자마다 다른 외부 호출 결과 주장 | 거절 |
| 10. 재전송 방지 (Replay) | 요청 UUID가 유효 기간 안에서 유일 (중재자가 중복 UUID 요청을 거절) | 지난 요청 재전송 | 중복 요청 거절 |
이 가운데 시간 검사는 파생상품 시장의 시간 왜곡 사기를 막는 핵심 방파제입니다. Daml 스마트 계약은 결정론을 유지하기 위해 시스템 시계를 임의로 읽지 않고, 제출 참여자가 정한 논리적 원장 시간 \(t_{\text{LET}}\) 위에서 평가됩니다. 원장 시간은 제출자가 고르되 입력 계약들의 원장 시간 중 최댓값보다 이르면 그 값으로 끌어올려집니다. 그렇다면 제출자가 \(t_{\text{LET}}\)를 3분 전 과거로 거짓 기재하면 어떻게 될까요? 모든 확인 참여자는 순서자가 찍은 기록 시각 \(t_{\text{record}}\)와 \(t_{\text{LET}}\)의 차이를 아래 조건으로 대조합니다. 이 검사는 getTime 호출 여부와 상관없이 모든 트랜잭션에 적용됩니다:
준비 시각(preparation time) 검사와 Daml 코드의 getTime 어설션이 요구하는 경계 \([t_{\min}, t_{\max}]\)를 함께 쓰면
기본값은 \(\Delta_{\text{LET}}\) = ledgerTimeRecordTimeTolerance = 60초, \(\Delta_{\text{prep}}\) = preparationTimeRecordTimeTolerance = 24시간이다.
- 수치 대입 1(패킷 지연·홀딩): 제출자가
t_LET = 14:00:00.000 UTC로 트랜잭션을 구성했는데 네트워크 지연이나 고의 홀딩으로 순서자가t_record = 14:01:02.100 UTC에 타임스탬프를 찍었다면 오차는 \(62.1\text{ s} > 60\text{ s}\)이므로LOCAL_VERDICT_LEDGER_TIME_OUT_OF_BOUND로 거절된다. - 수치 대입 2(NYSE 16:00 ET 마감 장외 옵션 만기 사례, 설명용): 만기 시각이
16:00:00.000 ET인 S&P 500 장외 유러피언 콜옵션 보유자가 마감 지수 급등을 확인한 뒤, 변조한 참여자 노드로16:00:05.000 ET에t_LET = 15:57:00.000 ET(3분 전)를 기재해 행사를 시도한다. Daml 안의now <= expiryTime조건은 통과하지만, 순서자가 찍은t_record = 16:00:05.004 ET와의 차이가 \(185.004\text{ s} > 60\text{ s}\)이므로 정직한 확인 참여자는 모두 이 요청을 거절한다.
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
3. ReplayContractLookup 격리 샌드박스와 시간 경계 코드 대조
검증 단계(Phase 3)에서 Canton 참여자 노드는 상대방이 보낸 실행 결과를 결코 신뢰하지 않고 자신의 로컬 Daml 가상머신에서 처음부터 끝까지 100% 재실행(Re-interpretation)합니다. 이때 만약 재실행 엔진이 운영 PostgreSQL 데이터베이스에 직접 SELECT 쿼리를 날리게 허용하면, 공격자가 수십만 개의 가짜 계약 ID를 끼워 넣어 DB 커넥션 풀을 마비시키거나 응답 시간 차이(Timing Side-channel)로 타 고객 계약의 존재 여부를 탐지할 수 있습니다. 이를 원천 봉쇄하는 장치가 격리 계약 조회 샌드박스(ReplayContractLookup Sandbox)입니다:
로컬 DB 조회 없는 재실행과 시간 설계 원칙: 재실행 단계의 계약 조회(ReplayContractLookup)는 뷰 안에 동봉된 입력 계약들만 인메모리에서 내어 주며, 그 계약들은 계약 ID의 유니쿰으로 인증된 것들입니다. 원장 시간 검사(ledgerTimeRecordTimeTolerance, 기본 60초)는 getTime 호출 여부와 무관하게 모든 트랜잭션에 적용됩니다. getTime이 하는 일은 계약 로직을 원장 시간에 묶는 것이므로, 애플리케이션 개발자(Application Developer)는 만기나 마감처럼 시간 비교가 실제로 필요한 곳에서만 쓰고, 그 경우 비즈니스 마감과 허용 오차(±60초)의 관계를 설계에 반영해야 합니다.
// OptionExpirySimulation.ts: NYSE 16:00 ET 마감 지수 확인 후 3분 전(15:57 ET)으로 소급 행사 시도
async function simulateBackdatedOptionAttack(
  attackerClient: LedgerClient,
  optionCid: string
) {
  // 실제 시각은 16:00:05 ET이나, 만기(16:00:00) 이전인 15:57:00 ET를 원장 시간으로 쓰려는 시도
  // 설명용: minLedgerTimeAbs는 하한일 뿐이라 정직한 참여자는 LET를 현재 시각 근처로 정한다.
  // 실제 소급은 변조된 참여자 노드가 LET를 직접 기재해야 가능하다고 가정한다.
  const forgedLetIso = "2026-11-11T20:57:00.000Z"; // 15:57:00 ET (EST, UTC-5)

  try {
    await attackerClient.submitAndWaitForTransaction({
      commandId: "voldemort-backdate-attempt-01",
      actAs: ["MalloryBank"],
      minLedgerTimeAbs: forgedLetIso,
      commands: [{
        exerciseCommand: {
          templateId: "EuropeanCallOption:EuropeanCallOption",
          contractId: optionCid, // 페이로드를 변조했다면 유니쿰 인증 실패로 거절됨
          choice: "ExerciseOption",
          choiceArgument: {}
        }
      }]
    });
  } catch (err: any) {
    // 순서자 t_record(16:00:05.004) - t_LET(15:57:00.000) = 185.004s > 60s
    // 정직한 확인 참여자들이 LOCAL_VERDICT_LEDGER_TIME_OUT_OF_BOUND로 거절
    return { blockedBy: "LEDGER_TIME_CHECK", reason: err.reason };
  }
}-- EuropeanCallOption.daml: NYSE 16:00 ET 만기 시한을 원장 시간으로 강제하는 장외 옵션
template EuropeanCallOption
with
writer : Party
holder : Party
underlying : Text
strikePrice : Decimal
expiryTime : Time
where
signatory writer
observer holder
choice ExerciseOption : ContractId OptionSettlement
controller holder
do
-- now는 원장 시간(LET). 모든 확인 노드는 별도로 |t_record - LET| <= 60s를 검사하므로
-- LET를 과거로 크게 당겨 만기 조건을 통과시키는 소급 행사는 거절됨
now <- getTime
assertMsg "Option expired after 16:00 ET close" (now <= expiryTime)
create OptionSettlement with
payer = writer
receiver = holder
underlying
strikePrice4. 말로리 은행 4대 공격 분쇄 매트릭스와 노드 운영자 NTP/PTP 규율
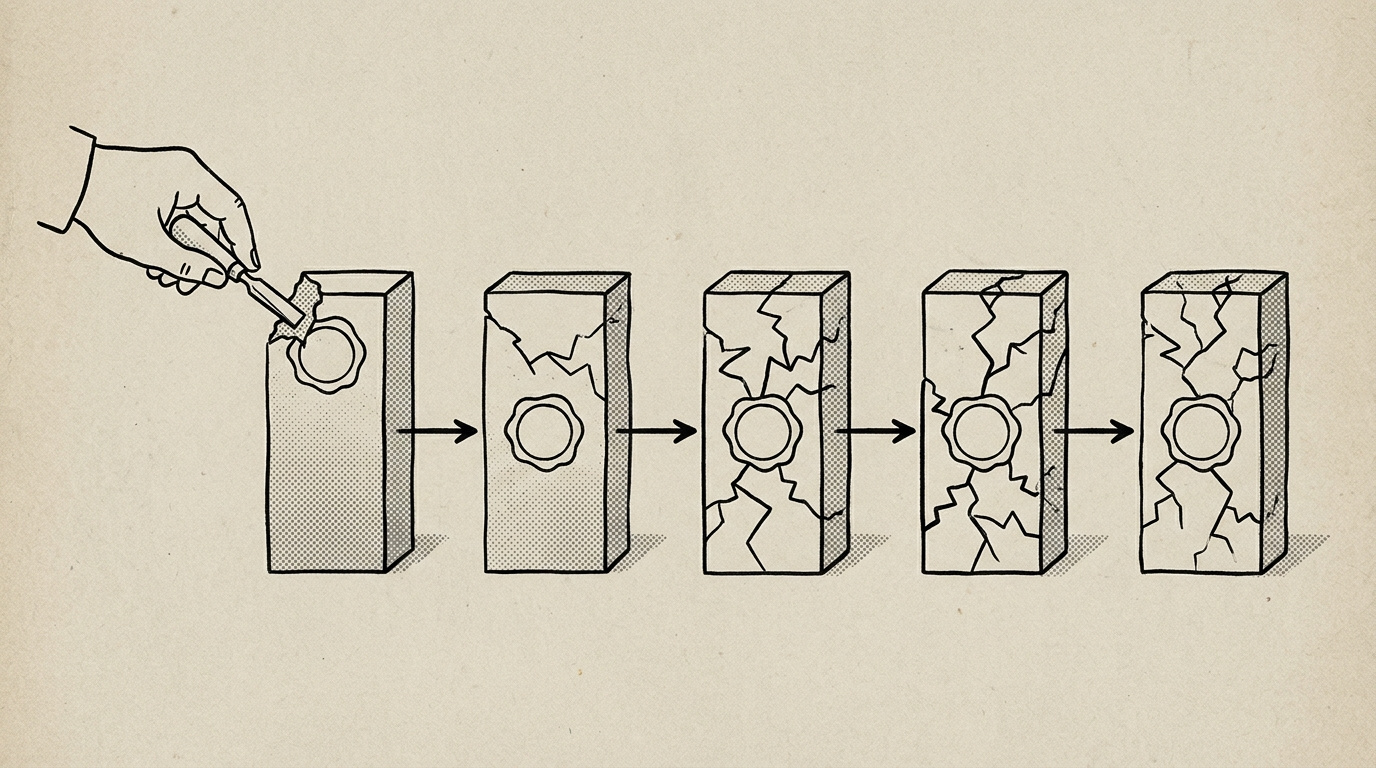
지금까지 살펴본 암호학적 방어선들이 말로리 은행의 기만 전술을 어느 지점에서 분쇄하는지 종합하고, 정직한 노드 운영자(Node Operator)가 자칫 스스로 시간 검사 거부를 자초하지 않기 위한 시계 동기화 규율을 정리합시다:
| 공격 시나리오 | 말로리 은행의 기만 수법 | Canton 무결성 엔진의 분쇄 메커니즘 | 방어 불변식 |
|---|---|---|---|
| A. 위조 서명 공격 | 타 기관 개인키 없이 1,000만 달러 인출 트랜잭션 날조 제출. | 필수 서명자 집합 \(\text{Signatories}\)와 제출자 인가 집합 \(\text{Authorizers}\) 불일치 즉시 포착. | 검증 2 (Authorization) |
| B. 뷰 은폐 공격 | 입금 뷰만 남기고 자신의 출금 뷰를 도려낸 트리 제출. | 격리 샌드박스에서 Daml 바이트코드 재실행 시 출금 액션 누락이 드러나 트리 불일치 판정. | 검증 1·6 (Model Conformance, Root Hash) |
| C. 로컬 DB 페이로드 변조 | 자사 PostgreSQL par_contracts의 행사가·잔고를 몰래 수정해 행사 요청. |
변조된 페이로드로 다시 계산한 유니쿰이 69바이트 계약 ID 안의 유니쿰과 어긋나 다른 참여자가 거절. 자사 ACS 약정(제15장)도 상대와 불일치. | 검증 3 (Authentication) |
| D. 마감 지수 확인 후 소급 | 16:00 ET 마감 지수 확인 후 t_LET = 15:57 ET로 과거 시각 기재 제출. |
순서자 기록 시각(\(t_{\text{record}}\))과의 격차(185s)가 \(\Delta_{\text{LET}}\)(60s)를 초과해 거절. |
검증 5 (Time Bounds) |
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
노드 운영자(SRE / Node Operator)를 위한 chrony 시계 동기화 경보: 원장 시간 허용 오차 ledgerTimeRecordTimeTolerance(기본 60초)는 악의적 해커만 걸러내는 것이 아니라 시계가 고장 난 선량한 노드도 공평하게 거부합니다. 예를 들어 클라우드 하이퍼바이저의 가상머신 라이브 마이그레이션(Live Migration)으로 호스트가 65초 동안 일시 정지(VM Stun)되거나 사내 네트워크 시간 프로토콜(Network Time Protocol, NTP) 서버가 표류하여 제출 참여자의 시스템 시계가 순서자보다 61초 뒤처지면, 해당 노드가 제출하는 트랜잭션은 원장 시간이 기록 시각보다 60초 넘게 뒤처져 LOCAL_VERDICT_LEDGER_TIME_OUT_OF_BOUND로 집단 거절됩니다. 따라서 금융 프로덕션 운영자는 반드시 chrony 또는 정밀 시간 프로토콜(Precision Time Protocol, PTP) 데몬을 다중 스트라텀(Stratum-1/2) 소스에 물리고, 로컬 클록 오프셋이 500 ms를 넘으면 즉시 경보가 울리도록 프로메테우스(Prometheus) 워치독을 구성해야 합니다.
5. 제도적 현실: 미국 통화감독청(OCC) IL 1174와 바젤 운영 복원력
금융 정책 결정자(Regulator)의 시각에서 제로 트러스트 재해석 엔진은 컨소시엄 확장의 가장 큰 걸림돌인 '불량 거래 상대방 노드 리스크(Rogue Counterparty Node Risk)'를 제거합니다. 대형 시중은행이 중소형 지방 증권사나 핀테크 위탁사를 동일한 동기화기(Synchronizer) 망에 온보딩하더라도, 상대방 노드의 보안 수준을 믿을 필요가 없기 때문입니다.
미국 통화감독청(OCC) 해석 서한 제1174호(Interpretive Letter 1174, 2021)와 바젤 은행감독위원회(BCBS) 운영 복원력 원칙(Principles for Operational Resilience, 2021)의 요지: OCC는 국법은행이 독립 노드 검증 네트워크(Independent Node Verification Networks, INVN)에 검증 노드로 참여하고 이를 결제 활동에 쓸 수 있다고 확인하면서, 그 활동을 안전하고 건전하게, 운영 위험을 관리하며 수행해야 한다고 했다. BCBS 원칙은 제3자 의존과 ICT 장애가 은행의 핵심 업무로 전이되지 않도록 식별·관리할 것을 요구한다.
설령 컨소시엄에 참여한 어느 소규모 증권사 노드가 랜섬웨어에 감염되어 조작된 트랜잭션을 마구잡이로 쏘아 보내더라도, ReplayContractLookup 격리 재실행과 약 10가지 참여자 검증이 이를 운영 DB에 반영하기 전에 거절합니다.
신뢰를 서약서에 맡기는 대신 Daml 재실행과 유니쿰 인증으로 강제한다는 점이 이 구조가 운영 복원력에 기여하는 지점입니다.
직무별 실무 점검표: 무결성 검증과 시간 경계를 어떻게 운영할 것인가?
애플리케이션 개발자는 Daml 초이스 내부에서 getTime을 옵션 만기, 채권 이표일, 청산 마감 시각처럼 비즈니스 논리상 시간 비교가 필수적인 경우에만 호출하십시오.
원장 시간 검사는 모든 트랜잭션에 적용되므로 getTime을 빼도 시간 거절이 사라지지는 않습니다. 다만 getTime을 쓰는 초이스는 비즈니스 마감과 ±60초 허용 오차가 맞물리므로, 마감 직전 제출이 거절될 수 있다는 점을 설계와 사용자 안내에 반영하십시오.
노드 운영자 및 사이트 신뢰성 엔지니어(Site Reliability Engineer, SRE)는 참여자 노드와 순서자 호스트 모두 다중 스트라텀 NTP(chrony) 또는 하드웨어 PTP로 동기화하고, 클라우드 가상머신 라이브 마이그레이션이나 스냅샷 백업으로 인한 순간 멈춤(VM Stun)이 동기화기의 ledgerTimeRecordTimeTolerance(기본 60s)에 근접하지 않도록 chrony tracking 오프셋 경보 임계치를 500 ms 이하로 설정하십시오.
금융 정책 결정자 및 리스크 책임자(Regulator & Risk Officer)는 신규 위탁매매사나 핀테크 기관을 결제망에 편입할 때 "상대방 전산실의 DB 루트 권한자가 장부를 임의 수정하면 어떻게 되는가?"라는 감사 질의에 대해, 69바이트 계약 ID의 유니쿰 인증과 DB 조회 없는 재실행 구조를 근거로 타 기관 노드의 DB 변조가 자행 원장에 전이되지 않는 이유를 설명하십시오. 남는 위험(해시 충돌, 자기 노드의 키 유출)은 별도 통제로 다루십시오.
이 장에서 남는 것
- 69바이트 인증 계약 ID(
INVARIANT 13.1). 계약 ID는0x00∥ 32바이트 판별자 ∥ 접미사(ca 12+ 34바이트 유니쿰 멀티해시)다. 유니쿰은 생성 맥락과 계약 내용을 묶으므로, 로컬 DB 페이로드를 고치면 인증이 실패해 다른 참여자가 그 계약을 쓰는 요청을 거절한다. - 약 10가지 참여자 검증. 모델 적합성, 권한, 계약 인증, 활성성, 시간, 루트 해시·수신자, 내부 일관성, 계약 일관성, 외부 호출, 재전송 방지가 각각 다른 공격을 막는다.
- 시간 허용 오차(
INVARIANT 13.2). 모든 트랜잭션은 \(|t_{\text{record}} - t_{\text{LET}}| \le 60\text{ s}\)와 \(|t_{\text{record}} - t_{\text{prep}}| \le 24\text{ h}\)를 지켜야 하며(LOCAL_VERDICT_LEDGER_TIME_OUT_OF_BOUND,LOCAL_VERDICT_PREPARATION_TIME_OUT_OF_BOUND), 마감 지수를 보고 과거 시각으로 옵션을 행사하려는 소급 시도는 이 검사에서 걸린다. 운영자는chrony클록 오프셋을 감시해야 한다. - 운영 복원력. DB 조회 없는 재실행과 유니쿰 인증 덕분에, 해킹된 상대방 노드가 보낸 조작 트랜잭션은 자행 원장에 반영되기 전에 거절된다.