제12장. 눈먼 우체부 순서자, 귀를 막은 심판 중재자와 7단계 합의 프로토콜
내용을 모르는 자들이 이끌어내는 결제 완결성 — 7단계 타임라인(예시 26.3밀리초), 파티·뷰 2단계 쿼럼, 유효 확인 임계치, 1974년 헤르슈타트 반사실 시뮬레이션
"야심이 야심을 견제하게 만들어야 한다." — 제임스 매디슨, 「연방주의자 논고」 제51호, 1788년 2월 6일
1. 의인화된 동기화기 콤비: 눈먼 집배원과 귀를 막은 선관위원장
전통적인 퍼블릭 블록체인의 블록 빌더(Block Builder)나 채굴자(Miner)는 원장 위에서 거의 전능한 신으로 군림합니다. 그들은 메모리 풀(Mempool)에 대기 중인 모든 트랜잭션의 송신자, 수신자, 호가 슬리피지(Slippage), 거래 자산을 훤히 들여다보며, 자신에게 가장 큰 뇌물(우선순위 가스비)을 바친 순서대로 거래를 재배열하거나 앞뒤로 샌드위치 공격을 끼워 넣어 최대 추출 가치(Maximal Extractable Value, MEV)를 약탈합니다.
Canton 프로토콜은 이 전능한 단일 독재자의 존재를 원천적으로 불허합니다. 대신 동기화 영역(Synchronizer Domain)을 지탱하는 두 핵심 인프라 주체에게 고의적인 감각 차단, 즉 "거룩한 무지(Holy Ignorance)"를 부여했습니다.
첫 번째 인물은 "눈먼 결벽증 우체부" 순서자(Sequencer)입니다. 순서자는 두 눈에 짙은 안대를 두르고 우체국 분류대 앞에 앉아 있습니다. 그는 참여자 노드(Participant Node)가 건네는 암호화 봉투 안에 1달러짜리 테스트 거래가 들었는지 EUR 40M 외환 동시결제(Payment versus Payment, PvP) 계약이 들었는지 전혀 알지 못하며 복호화 키도 없습니다. 그의 유일한 강박증은 오직 하나, "절대로 뒤로 가지 않는 단조 증가 시계(Monotonic Clock)로 봉투 겉면에 마이크로초(µs) 정밀도의 타임스탬프를 찍어 정해진 수신 사서함에 순서대로 집어넣는 것"뿐입니다.
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
두 번째 인물은 "귀를 막은 선관위원장" 중재자(Mediator)입니다. 중재자는 양쪽 귀에 두꺼운 방음 헤드폰을 끼고 법대에 앉아 있습니다. 거래 당사자들이 밖에서 아무리 급박한 사정을 호소해도 중재자에게는 들리지 않습니다. 중재자가 책상 위에서 내려다보는 것은 오직 단 하나, 제출자가 보내온 34바이트 루트 해시(Root Hash), 정보 수신자와 쿼럼 명부, 그리고 확인 응답뿐입니다.
중재자는 확인 참여자들이 보내온 서명된 응답(승인 또는 거절)을 셉니다. 먼저 파티별로 승인 여부를 정하고, 그다음 뷰마다 쿼럼의 남은 임계치를 줄여 갑니다. 모든 뷰의 모든 쿼럼이 0에 닿으면 "가결(Approve)"을 선고하고, 어느 쿼럼이든 더 이상 채울 수 없게 되면 그 즉시 "부결(Reject)"을 선고합니다. 둘 다 아닌 채 응답 마감이 지나면 타임아웃으로 부결합니다.
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
2. 루트 해시 메시지와 2단계 쿼럼 집계
참여자들은 각자 쪼개진 뷰만 보고 중재자는 거래 내막을 아예 모른다면, 악의적인 제출자(Submitter)가 CSD(DTC)에는 "앨리스가 국채를 넘긴다"는 정상 뷰를 보내고 뉴욕 은행에는 엉뚱한 금액의 가짜 뷰를 보내는 이른바 이중 화법 공격(Equivocation)을 어떻게 막아낼까요?
이 속임수를 막는 장치가 루트 해시 메시지(RootHashMessage)입니다. 제출 참여자는 요청을 보낼 때 모든 수신 참여자와 중재자에게 같은 34바이트 루트 해시 \(H_{\text{root}}\)를 함께 보냅니다. 루트는 제11장에서 본 솔트 없는 내부 노드이며, 자식은 세 메타데이터 잎과 루트 뷰들의 머클 시퀀스입니다. 각 참여자 노드는 자기가 받은 뷰 트리를 다시 해시해 정확히 그 \(H_{\text{root}}\)가 나오는지 확인한 뒤에만 응답을 보냅니다:
\(k\)는 자식 수(뷰가 있으면 4)이고, 결과는 0x12 0x20 접두사를 붙인 34바이트 멀티해시로 전송된다. 중재자의 판정은 두 단계로 집계된다. 먼저 파티 단위로
다음으로 뷰마다 있는 쿼럼 \(Q\)(확인 파티별 가중치 \(w_Q\)와 임계치 \(T_Q\))의 남은 임계치를 계산하면
\(\theta(P)\)는 파티 \(P\)의 확인 임계치(PartyToParticipant 매핑의 threshold)다. 확인할 수 없는 참여자(관찰 권한만 있거나 아직 Active가 아닌 호스트)의 응답은 중재자가 버린다. 정확한 조건은 다음 절의 THEOREM 12.3과 12.4에서 다룬다.
뷰 쿼럼은 제11장 끝에서 본 것처럼 확인 파티(서명자 ∪ 행위자)마다 가중치 1, 임계치는 확인 파티 수다.
예시(DTC 보관 미 국채 ↔ 뉴욕 은행 예금 DvP, 설명용 수치): 앨리스가 DTC 보관 국채를 밥의 NYBank 예금과 맞바꾸는 거래에는 두 뷰가 생긴다. 증권 레그 뷰의 쿼럼은 확인 파티 \(\{\text{Alice}, \text{CSD}\}\), 각 가중치 1, \(T = 2\)다. 대금 레그 뷰의 쿼럼은 \(\{\text{Bob}, \text{NYBank}\}\), \(T = 2\)다. 각 파티는 참여자 하나에 호스팅되고 \(\theta = 1\)이라고 하자.
- (가) 증권 레그에서 두 파티가 승인해 \(r = 2 - 2 = 0\). 대금 레그에서는 밥만 승인하고
NYBank의 참여자는 회선 장애로 응답이 없어 \(r = 2 - 1 = 1 > 0\). 거절도 없으므로 중재자는 즉시 판정하지 않고, 응답 마감 시각(\(t_{\text{seq}} + 30\text{ s}\))이 지나면 타임아웃 부결(MEDIATOR_SAYS_TX_TIMED_OUT)을 낸다. 앨리스 국채에 걸렸던 잠금도 함께 풀린다. - (나)
NYBank의 참여자가 응답은 했지만 거절했다면, 대금 레그 쿼럼은 더 이상 채울 수 없으므로 중재자는 마감을 기다리지 않고 곧바로 부결한다.
어느 쪽이든 한 레그만 확정되는 일은 없다.
3. 확인할 수 없는 호스트와 유효 확인 임계치
파티 하나가 여러 참여자 노드에 호스팅될 수 있다는 점 때문에, 위의 \(\text{canConfirm}(h)\)와 \(\theta(P)\)는 생각보다 미묘합니다. PartyToParticipant 매핑의 각 항목에는 권한(permission)과 호스팅 상태(hosting state)가 붙습니다. 권한은 Submission, Confirmation, Observation 가운데 하나입니다. 호스팅 상태는 Nominated, Freezing, Onboarding, Active 순서로만 앞으로 움직이며, 뒤로 가는 변경은 거부됩니다.
파티 \(P\)의 승인 조건은 확인 가능한 호스트의 승인 수가 유효 확인 임계치에 닿는 것이다
- 관찰 호스트는 확인하지 않는다. Observation 권한의 호스트는 상태와 무관하게 확인할 수 없고, 중재자는 이런 호스트의 응답을 집계에서 버린다.
- 닿을 수 없는 임계치. 임계치가 확인 가능한 호스트 수보다 크면 그 파티는 결코 승인되지 않는다. 그래서 모든 호스트가 승인해도 요청은 응답 마감 뒤 타임아웃으로 끝나고, 한 곳이라도 거절하면 쿼럼을 채울 수 없게 되어 즉시 부결된다.
- 토폴로지 매니저의 사전 차단. PartyToParticipant 매핑을 교체(Replace)할 때 \(\theta > |\{h : \text{perm}(h) \ne \text{Observation}\}|\)이면 토폴로지 매니저가
TOPOLOGY_CONFIRMING_THRESHOLD_CANNOT_BE_REACHED로 거부한다. force 플래그로 우회할 수 있고, 매핑 삭제(Remove)는 이 검사를 받지 않는다. 예를 들어 호스트 하나를 Observation으로 낮추려면 임계치를 먼저(또는 같은 변경에서) 낮춰야 한다.
그렇다면 새 호스트를 온보딩하는 동안에는 어떻게 될까요? 온보딩 중인 호스트는 아직 확인할 수 없습니다. 매핑에 적힌 임계치 \(\theta\)를 그대로 쓰면, 호스트를 추가하는 순간 파티가 승인 불능 상태에 빠질 수 있습니다. 그래서 중재자는 매핑의 \(\theta\) 대신 유효 확인 임계치(effective confirmation threshold) \(\theta_{\text{eff}}\)를 씁니다. 이 계산은 프로토콜 버전 PV 37을 요구합니다. 확인 권한(Submission 또는 Confirmation)을 가진 항목 수를 상태와 무관하게 \(n_c\), 그중 아직 Active가 아닌 항목 수를 \(n_p\), Active인 확인 호스트 수를 \(n_a = n_c - n_p\)라 하면:
경우를 나누면 닫힌 형태가 된다
따름 정리: Active 호스트만으로 파티를 확인할 수 있을 조건은
검산: \(\theta \in \{1, \dots, 6\}\), \(n_a \in \{0, \dots, 5\}\), \(n_p \in \{0, \dots, 5\}\)의 216개 조합 전부에서 원식과 닫힌 형태가 같고, \(1 \le \theta_{\text{eff}} \le \theta\)와 따름 정리가 성립함을 확인했다(위반 0건).
해석: 활성(liveness)을 지키는 대가로 신뢰가 잠시 약해진다.
- 예: 파티 \(P\)의 매핑이 \(\theta = 2\)이고 호스트 A는 Active, 호스트 B는 Onboarding이라 하자. \(n_c = 2\), \(n_p = 1\), \(n_a = 1\)이고 \(\theta \le n_c\)이므로 \(\theta_{\text{eff}} = \max(1, \min(2, 1)) = 1\)이다. B가 Active가 될 때까지는 A 혼자서 \(P\)를 대신해 확인한다. 2-of-2 확인을 기대한 운영자라면 온보딩 기간에 이 약화를 위험 평가에 넣어야 한다.
- 반대로 force 플래그로 등록된 \(\theta > n_c\)인 매핑(예: \(\theta = 3\), 확인 호스트 2개, 그중 1개 Onboarding)은 \(\theta_{\text{eff}} = \max(1, 3 - 1) = 2 > n_a = 1\)이 되어 THEOREM 12.3의 "닿을 수 없는 임계치"와 같은 결과가 된다.
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
4. 밀리초(ms) 단위로 추적하는 7단계 합의 프로토콜 타임라인
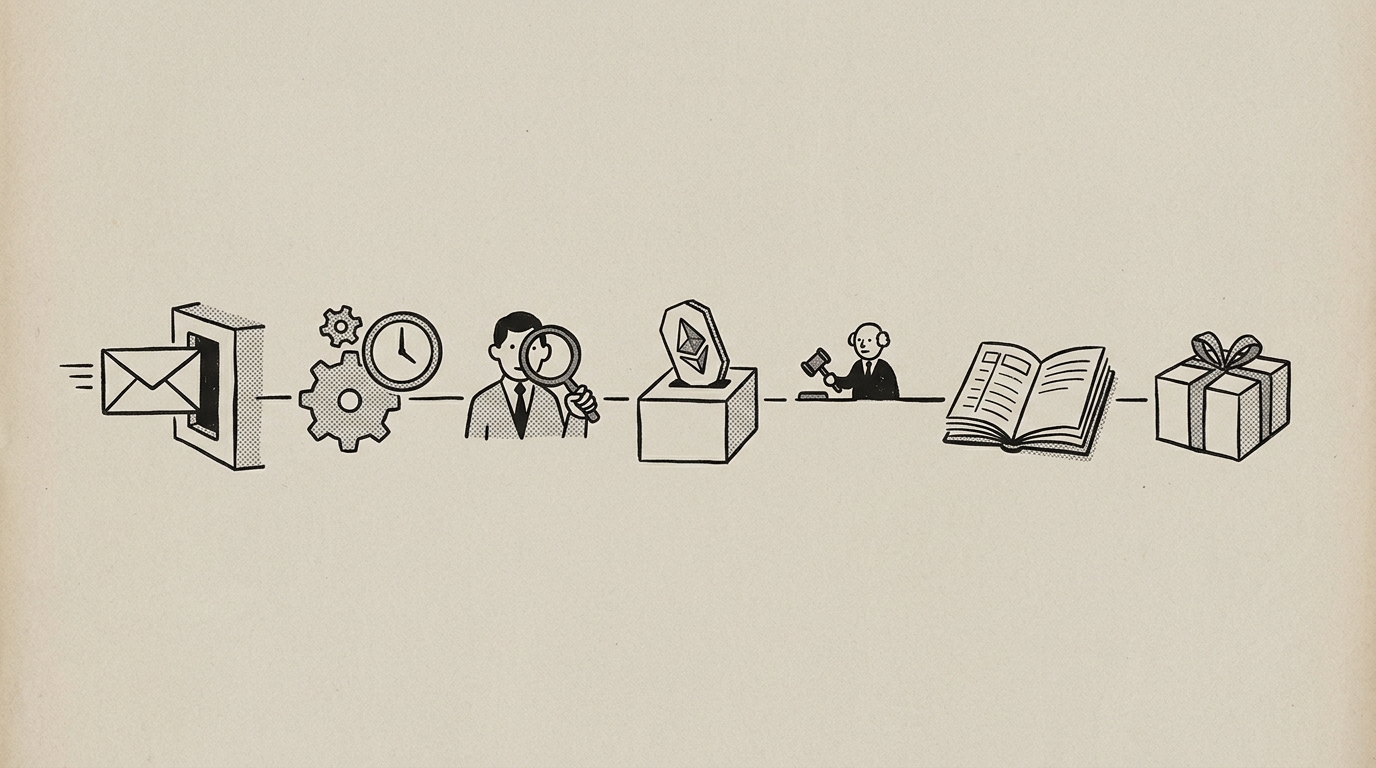
고속 전용선으로 연결된 한 도시 안의 금융 데이터센터 환경에서 EUR 40M 외환 동시결제(PvP) 1건이 제출(t = 0.0 ms)되어 애플리케이션 완료 스트림(t = 26.3 ms)에 도달하기까지 7단계 합의 프로토콜(The 7-Phase Consensus Protocol)을 밀리초 단위로 따라가 봅시다. 시각은 설명용 예시 수치이고, 단계 번호는 Canton 노드 로그의 Phase 1~7 표기를 따릅니다:
| 단계 및 경과 시각 | 순서자 단조 시계 | 주요 행위자 및 와이어 메시지 | 내부 상태 전이 및 암호학적 동작 |
|---|---|---|---|
Phase 1 · 제출 요청t = 0.0 ms |
미부여 (로컬 준비) | 제출자 참여자 노드 \(\to\) 순서자SubmissionRequest |
Daml SettlePvP 초이스 해석, 뷰 분해, 뷰 암호화 및 RootHashMessage 조립 후 전송. |
Phase 2 · 순서화 배달과 요청 등록t = 4.2 ms |
t_seq = 1,004.2 ms |
순서자 \(\to\) 참여자들 & 중재자Deliver 이벤트 |
요청 타임스탬프 1,004.2 ms 부여. 각 은행에는 해당 암호화 뷰만, 중재자에게는 평문 없는 RootHashMessage와 정보 수신자 트리 배달. 중재자는 요청을 등록하고 응답 마감·결정 시각을 계산. |
Phase 3 · 참여자 검증t = 11.0 ms |
기준 시각 1,004.2 ms |
수신 참여자 노드들 | 뷰 복호화, 약 10가지 검증(권한·모델 적합성·활성성·시간 등) 수행, 소비 대상 입력 계약에 잠금(lock) 카운터 설정. |
Phase 4 · 확인 응답t = 15.4 ms |
응답 시퀀싱 진행 | 확인 참여자들 \(\to\) 순서자 \(\to\) 중재자ConfirmationResponses |
유로 은행·달러 은행·거래 당사자를 호스팅하는 참여자가 \(H_{\text{root}}\)에 대한 승인 응답에 서명해 중재자 앞으로 발송. |
Phase 5 · 응답 집계t = 18.0 ms |
응답 마감 전 | 중재자 (내부 집계) | 확인할 수 없는 호스트의 응답은 버리고, 파티 단위 승인 후 뷰 쿼럼의 남은 임계치를 차감. |
Phase 6 · 판정 확정t = 21.1 ms |
t_r = 1,021.1 ms(판정 기록 시각) |
중재자 \(\to\) 순서자 \(\to\) 정보 수신 참여자ConfirmationResultMessage |
모든 쿼럼이 0에 닿아 Approve 판정에 서명. 순서자가 1,021.1 ms를 찍어 배달하면 판정은 되돌릴 수 없다. |
Phase 7 · 결과 반영과 통지t = 24.0 → 26.3 ms |
커밋 오프셋 확정 | 참여자 노드 \(\to\) 애플리케이션CompletionStream |
구 예금 계약 소각(Archive), 신규 계약 ACS 삽입, 잠금 해제 후 원장 API로 커밋 오프셋과 결과를 방출. |
5. 응답 마감·결정 시각 불변식과 1974년 헤르슈타트 반사실 시뮬레이션
학부 분산 시스템 교과서에 나오는 고전적 2단계 커밋(Two-Phase Commit, 2PC)은 코디네이터나 참여자 하나가 준비(Prepare) 직후 멈춰버리면 나머지 은행들이 자산을 잠근 채 영원히 대기(Blocking)하는 치명적 결함을 안고 있습니다. Canton은 순서자의 단조 시계 위에 응답 마감(participant response deadline)과 결정 시각(decision time)을 못 박아 무한 블로킹을 제거했습니다. 두 값은 동기화기 파라미터 confirmationResponseTimeout(기본 30초)과 mediatorReactionTimeout(기본 30초)에서 나옵니다:
확인 응답이 순서자에서 받은 타임스탬프를 \(t_{\text{resp}}\)라 할 때, 집계에 들어가는 응답의 경계는
수치 대입(예시): 요청 타임스탬프가 \(t_{\text{seq}} = 1{,}004.2\text{ ms}\)이고 기본값 \(\Delta_{\text{resp}} = \Delta_{\text{react}} = 30{,}000\text{ ms}\)라면 응답 마감은 \(31{,}004.2\text{ ms}\), 결정 시각은 \(61{,}004.2\text{ ms}\)다.
가비지 컬렉션 지연에 걸린 은행 노드가 2.0밀리초 늦은 31,006.2 ms에 승인 응답을 보내면 그 응답은 집계되지 않는다. 쿼럼이 그때까지 채워지지 않았다면 중재자는 응답 마감이 지난 뒤 타임아웃 부결(MEDIATOR_SAYS_TX_TIMED_OUT)을 내고, 이 판정은 결정 시각(\(61{,}004.2\text{ ms}\)) 전에 순서화되어야 한다. 남은 30초(\(\Delta_{\text{react}}\))는 중재자가 판정을 만들어 순서자에 올리는 데 쓰는 여유다.
이 메커니즘이 금융사를 어떻게 바꾸는지 1974년 6월 26일 오후 3시 30분(15:30 CET) 서독 헤르슈타트 은행(Bankhaus Herstatt) 파산 사태의 반사실적(Counterfactual) 시뮬레이션으로 검증해 봅시다. 실제 1974년 당일에는 거래 상대방 은행들이 프랑크푸르트에서 독일 마르크화(DEM)를 먼저 보낸 뒤, 뉴욕 결제 시간이 열리기 전 서독 연방은행(Deutsche Bundesbank)이 헤르슈타트의 영업 인가를 취소하고 전산망을 끊어버리는 바람에 수억 달러의 달러(USD) 대금을 영영 떼였습니다. 만약 당시 마르크화 은행과 뉴욕 달러 은행이 Canton의 7단계 프로토콜 위에서 외환 PvP를 실행하고 있었다면 두 가지 경우 중 하나로만 귀결됩니다:
- 시나리오 1 — 연방은행 감독관이 Phase 3(검증 단계, 예:
t = 11.0 ms)에 전원 플러그를 뽑은 경우: 헤르슈타트 노드가 Phase 4 확인 응답을 보내지 못하므로, 응답 마감(\(t_{\text{seq}} + 30\text{ s}\))이 지나면 중재자가MEDIATOR_SAYS_TX_TIMED_OUT부결 판정을 내리고 이 판정은 결정 시각(\(t_{\text{seq}} + 60\text{ s}\)) 전에 순서화됩니다. 마르크화 계좌의 잠금이 풀려 상대 은행들은 단 1페니의 마르크화 원금도 잃지 않습니다. - 시나리오 2 — 감독관이 Phase 6(판정 순서화,
t_r = 1,021.1 ms) 직후 1마이크로초(1 µs) 뒤에 플러그를 뽑은 경우: 순서자가 중재자의Approve판정문에1,021.1 ms타임스탬프를 찍은 순간 마르크화와 뉴욕 달러 양측 레그는 함께 확정되었습니다. 헤르슈타트 서버가 꺼져도 뉴욕 환거래은행의 로컬 ACS에는 달러 지급 의무가, 상대 은행에는 달러 수취 권리가 원자적으로 커밋(Phase 7)됩니다. 어떤 타이밍에 플러그를 뽑아도 '한쪽만 돈을 떼이는' 헤르슈타트 리스크 창(Window)은 생기지 않습니다.
6. 엔지니어와 운영자 실전: TypeScript 원장 API 에러 분기 ↔ Daml 다중 서명 PvP
애플리케이션 개발자(Application Developer)가 외환 동시결제를 구현할 때는 Daml의 다중 확인 그룹 템플릿과 TypeScript gRPC 원장 API 클라이언트의 결정론적 에러 분기 로직이 한 쌍으로 맞물려야 합니다:
// FxSettlementClient.ts: Phase 7 완료 스트림 상태 코드에 따른 결정론적 재시도 전략
async function settleFxPvP(
  ledger: LedgerClient,
  swapCid: string,
  eurIouCid: string,
  usdIouCid: string
) {
  try {
    const tx = await ledger.submitAndWaitForTransaction({
      commandId: "fx-pvp-" + swapCid,
      actAs: ["ExporterCorp"],
      commands: [{
        exerciseCommand: {
          templateId: "FxPvPSettlement:FxSwapProposal",
          contractId: swapCid,
          choice: "SettlePvP",
          choiceArgument: { eurIouCid, usdIouCid }
        }
      }]
    });
    return { status: "FINALIZED_AT_PHASE_6", offset: tx.offset };
  } catch (err: any) {
    if (err.reason === "MEDIATOR_SAYS_TX_TIMED_OUT") {
      // 응답 마감 초과로 중재자가 부결: 유로·달러 양측 모두 확정되지 않음
      // 새 호가 또는 새 commandId로 안전하게 재견적(Re-quote) 요청 가능
      return { status: "SAFE_ATOMIC_ABORT", action: "REQUOTE_FX" };
    }
    if (err.reason === "LOCAL_VERDICT_LOCKED_CONTRACTS") {
      // Phase 3 처리 중 잠금 경합: 같은 계약을 다른 요청이 소비 중이므로 지수 백오프
      return { status: "CONTENTION_RETRY", backoffMs: 50 };
    }
    throw err;
  }
}-- FxPvPSettlement.daml: 유로 은행과 달러 은행의 확인을 한 트랜잭션으로 결합
template FxSwapProposal
with
primeBroker : Party
exporterCorp : Party
eurBank : Party
usdBank : Party
eurAmount : Decimal
usdAmount : Decimal
where
signatory primeBroker
observer exporterCorp
choice SettlePvP : (ContractId CashIou, ContractId CashIou)
with
eurIouCid : ContractId CashIou
usdIouCid : ContractId CashIou
controller exporterCorp
do
-- 뷰 1 (프랑크푸르트 유로 은행): 금액 및 통화 일치 검증 후 이전
eurLeg <- exercise eurIouCid TransferCash with
expectedIssuer = eurBank
expectedAmount = eurAmount
newOwner = primeBroker
-- 뷰 2 (뉴욕 달러 은행): 어느 쪽이든 거절하면 트랜잭션 전체가 부결됨
usdLeg <- exercise usdIouCid TransferCash with
expectedIssuer = usdBank
expectedAmount = usdAmount
newOwner = exporterCorp
return (eurLeg, usdLeg)
노드 운영자(Node Operator) 및 사이트 신뢰성 엔지니어(Site Reliability Engineer, SRE)의 대륙 간 광역망(WAN) 타임아웃 튜닝 가이드: 싱가포르의 은행 노드와 미국 뉴저지의 순서자·달러 은행 노드가 해저 광케이블로 연동될 때 물리적 왕복 지연(RTT)만 약 230 ms가 소요되며, 여기에 Phase 2 배달과 Phase 4 응답 왕복, 하드웨어 보안 모듈(HSM) 서명 시간, JVM 가비지 컬렉션(GC) 지터가 더해집니다. 예시 산정: 요청 배달과 응답 전송이 각각 RTT 하나라고 보면 \(2 \times 230 = 460\) ms, HSM 서명 50 ms와 GC 지터 200 ms를 더해 약 0.71초, 안전 계수 10을 곱하면 약 7초입니다. 운영자가 confirmationResponseTimeout(기본 30초)이나 mediatorReactionTimeout(기본 30초)을 수백 밀리초로 조이면 정상적인 대륙 간 PvP 거래가 MEDIATOR_SAYS_TX_TIMED_OUT으로 대량 부결됩니다. 반대로 수 분 단위로 풀면 응답 불능에 빠진 상대방 노드 때문에 국채 계약의 잠금이 그만큼 오래 유지되어 유동성 회전율이 떨어지므로, 측정한 P99.9 지연에 안전 계수를 곱한 수 초~30초 구간에서 정합니다.
7. 제도적 현실: CPMI-IOSCO PFMI 원칙 8과 EU 결제 완결성 지침
금융 정책 결정자(Regulator)와 법률 고문에게 가장 중요한 질문은 "거래 당사자 중 한 곳이 도산 절차에 들어갔을 때, 정확히 어느 시점에 찍힌 거래까지를 도산 관재인의 취소·환수로부터 보호하는가?"입니다.
CPMI-IOSCO 금융시장인프라 원칙(PFMI) 원칙 8(결제 완결성)과 EU 결제 완결성 지침(Settlement Finality Directive, 98/26/EC)의 요지: 금융시장 인프라는 결제가 최종적으로 완결되는 시점을 명확히 정의해야 한다. 지정된 결제 시스템에 도산 절차 개시 전에 들어온 이체 지시는 도산 절차가 열려도 법적 효력을 유지하며 제3자에게 대항할 수 있고, 시스템 규칙이 정한 시점 이후에는 철회할 수 없다.
작업 증명(PoW)이나 지분 증명(PoS) 퍼블릭 체인의 확률적 완결성(Probabilistic Finality)에서는 체인 재조직화(Reorg) 가능성이 남아 있어 결제 완결성 규범이 요구하는 '철회 불가능한 확정 시점'을 특정하기 어렵습니다.
반면 Canton에는 완결 시점으로 삼을 수 있는 결정론적 기준점이 있습니다. 앱이 요청을 던진 Phase 1 시각도, 사용자 화면에 알림이 뜬 Phase 7 시각도 아닌, Phase 6에서 중재자의 서명된 Approve 판정 메시지(ConfirmationResultMessage)에 순서자 타임스탬프 \(t_r\)이 찍힌 시점입니다. 이 판정이 순서화된 뒤에는 어떤 참여자도 결과를 바꿀 수 없습니다. 운영 규정이 이 시점을 완결 시점으로 정하면 법적 기준과 기술적 기준이 일치합니다.
| 비교 기준 | 고전적 2단계 커밋 (RDBMS 2PC) | 퍼블릭 블록체인 (PoW / PoS) | Canton 7단계 합의 프로토콜 |
|---|---|---|---|
| 코디네이터 장애 시 동작 | 참여자가 락을 쥔 채 무한 블로킹(Blocking) | 네트워크 분할 시 포크 및 체인 재조직화(Reorg) | 응답 마감 뒤 타임아웃 부결, 결정 시각 전 전원 결정론적 잠금 해제 |
| 거래 평문 노출 범위 | 중앙 코디네이터가 전체 데이터 열람 | 전 세계 모든 검증인과 공개 멤풀에 노출 | 순서자·중재자에게 거래 평문 비노출 (수신자·크기 메타데이터만) |
| 법적 결제 완결성 | 사설 DB 커밋 (대외 법적 구속력 취약) | 확률적 완결성 (PFMI 원칙 8 부적격) | Phase 6 판정 타임스탬프 \(t_r\) 기준 결정론적 완결 |
직무별 실무 점검표: 7단계 합의 파이프라인을 어떻게 다뤄야 하는가?
애플리케이션 개발자는 원장 API 호출이 실패했다고 해서 무조건 동일한 명령을 맹목적으로 무한 재전송하지 마십시오.
MEDIATOR_SAYS_TX_TIMED_OUT은 어느 레그도 확정되지 않았음을 뜻하므로 환율 호가 유효성을 다시 점검한 뒤 새 명령으로 재요청하고, LOCAL_VERDICT_LOCKED_CONTRACTS는 인기 있는 유동성 계약의 순간적 락 경합이므로 짧은 무작위 지터(Jitter) 백오프나 다중 UTXO 샤딩으로 해결하십시오.
노드 운영자 및 SRE는 동기화기의 confirmationResponseTimeout과 mediatorReactionTimeout(기본 각 30초)을 설정할 때 대륙 간 해저 광케이블 왕복 지연(싱가포르-뉴저지 약 230 ms), HSM 서명 큐 대기시간, 피크 시간대 DB 커밋 지연을 합산해 충분한 여유를 확보하십시오. 파티를 여러 노드에 호스팅한다면 온보딩 중인 호스트가 있는 동안 유효 확인 임계치가 낮아진다는 점(THEOREM 12.4)도 점검 목록에 넣으십시오.
동시에 특정 참여자 노드의 Phase 4 응답 지연(P99)이 급등하면 전체 DvP 거래의 인플라이트 잠금 점유 시간이 길어지므로 노드별 응답 지연 히스토그램을 상시 감시해야 합니다.
금융 정책 결정자 및 리스크 책임자(Regulator & Risk Officer)는 금융시장 인프라 운영 규정(Rulebook)과 약관을 제정할 때 "결제지시의 법적 완결 및 철회 불가능 시점은 중재자 승인 결과 메시지에 부여된 순서자 기록 시각(\(t_r\))으로 한다"라고 명문화하는 방안을 검토하십시오. 이런 조항은 CPMI-IOSCO PFMI 원칙 8과 EU 결제 완결성 지침 같은 규범 아래에서 참가 기관이 도산해도 결제 안정성을 지키는 기준점이 됩니다.
이 장에서 남는 것
- 역할 분립. 순서자(타임스탬프와 배달)와 중재자(루트 해시 기준 쿼럼 집계)가 분리되어, 둘 다 거래 평문을 보지 않은 채 순서와 판정을 맡는다.
- 2단계 쿼럼 판정(
THEOREM 12.1)과 시간 경계(INVARIANT 12.2). 파티 단위 승인 뒤 뷰 쿼럼을 차감하고, 모든 쿼럼이 0에 닿으면 가결, 어느 쿼럼이든 채울 수 없으면 즉시 부결한다. 응답은 \(t_{\text{seq}} + 30\text{ s}\)까지만 세고, 판정은 \(t_{\text{seq}} + 60\text{ s}\) 전에 순서화된다. - 확인 가능 조건과 유효 확인 임계치(
THEOREM 12.3,12.4). Submission·Confirmation 권한이면서 Active인 호스트만 확인한다. 온보딩 중에는 \(\theta_{\text{eff}} = \max(1, \min(\theta, \max(n_c, \theta) - n_p))\)로 임계치가 낮아져 활성은 지켜지지만 신뢰는 잠시 약해진다. - 7단계 타임라인과 에러 처리. 엔지니어는
MEDIATOR_SAYS_TX_TIMED_OUT(어느 레그도 확정되지 않은 부결)과LOCAL_VERDICT_LOCKED_CONTRACTS(잠금 경합 백오프)를 구분해 처리하고, 운영자는 대륙 간 지연에 맞춰 타임아웃을 설계한다. - 판정 기록 시각과 결제 완결성. 중재자의 가결 판정이 순서화되는 Phase 6 타임스탬프(\(t_r\))는 운영 규정이 PFMI 원칙 8과 EU 결제 완결성 지침에 맞춰 완결 시점으로 삼을 수 있는 결정론적 기준점이다.