제3부. 프로토콜과 암호학 — Canton 코어 아키텍처와 분산 합의
"투명성의 유리 어항도, 고립된 사일로도 거부한다" — 가상 공유 원장, 블라인드 머클 트리(Blinded Merkle Tree, BMT), 7단계 합의와 격자 준동형 해시가 빚어낸 엔터프라이즈 분산 암호학의 정점
"전통적인 은행 모델은 거래 당사자와 신뢰받는 제3자에게만 정보 접근을 허용해 프라이버시를 지킨다." — 사토시 나카모토, 「비트코인: 개인 대 개인 전자 화폐 시스템」 제10절, 2008
1. 분산원장의 오랜 도그마와 자본시장의 3대 절벽
제2부에서 우리는 금융 스마트 계약을 위한 수학의 신전, 즉 Daml(Digital Asset Modeling Language)의 권한 검증 규칙(Authorization Rules)과 결정론적 가상머신의 형식 의미론(Formal Semantics)을 살펴보았습니다. 타입 검사와 권한 규칙이 걸러 낸 계약 코드는 그 자체로 당사자 사이의 정밀한 약속입니다.
그러나 아무리 아름다운 계약 언어가 존재하더라도, 이를 국경과 기관의 경계 너머로 물리적으로 실행하고 결제 완결성(Settlement Finality)을 보증할 분산 통신 네트워크 프로토콜이 부실하다면 모래 위에 지은 성에 불과합니다. 지난 15년간 엔터프라이즈 분산원장 기술(Distributed Ledger Technology, DLT)과 전통 결제 인프라가 맞닥뜨린 현실은 언제나 참담한 양자택일의 연속이었습니다.
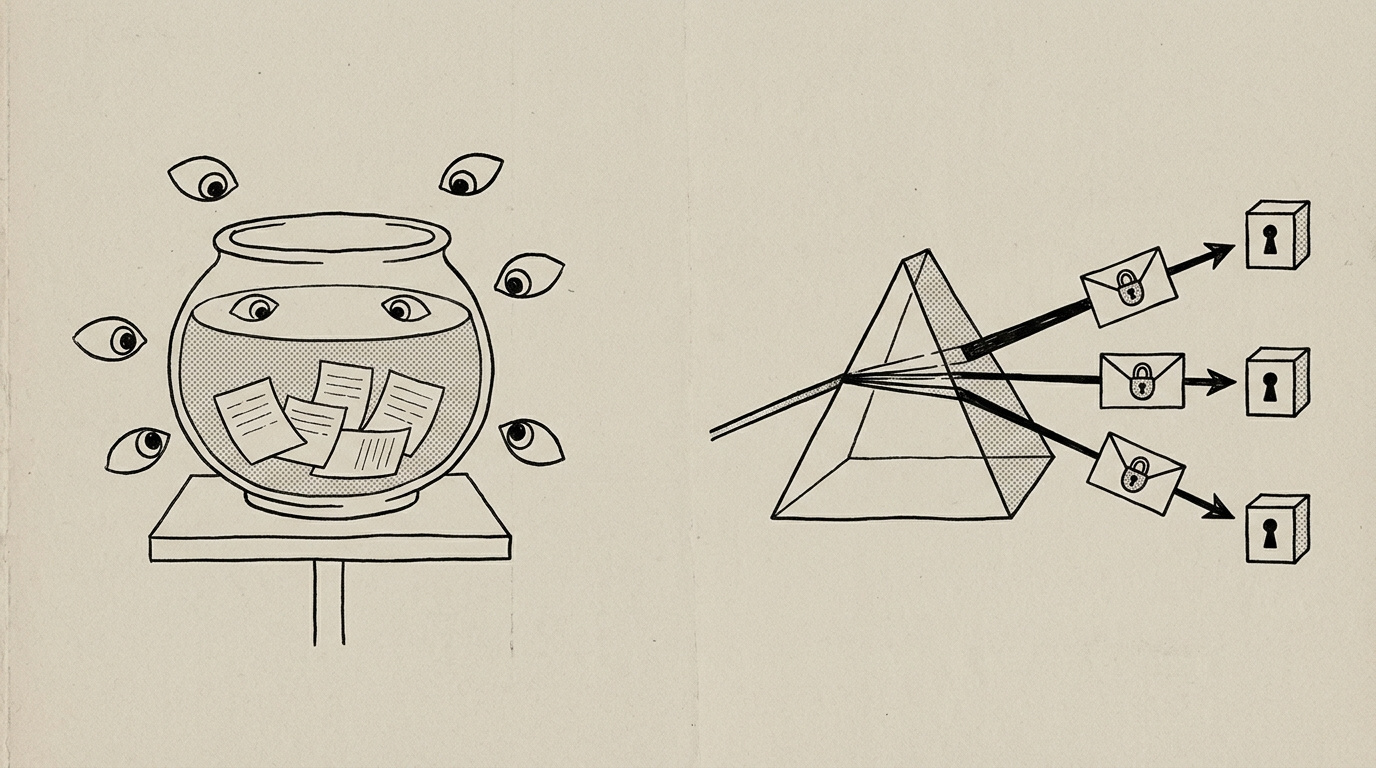
첫 번째 절벽은 비트코인(Bitcoin)과 이더리움(Ethereum)으로 대변되는 퍼블릭 블록체인 멤풀(Public Blockchain Mempool)과 전역 공개 가십(Global Gossip) 모델이었습니다. 네트워크의 모든 검증인 노드가 모든 스마트 계약의 실행 결과와 잔고 변동을 평문으로 재실행해야 합의가 이루어집니다. 월스트리트나 런던 시티의 최고정보보호책임자(Chief Information Security Officer, CISO)에게 "우리 은행의 50억 달러 금리 스왑(Interest Rate Swap, IRS) 포지션 북과 마진콜 청산 임계치를 전 세계 공개 멤풀에 올립시다"라고 제안해 보십시오. 아마 CISO 보안팀 전원이 그 자리에서 두드러기를 일으키며 보안 감사실 비상벨을 누를 것입니다. 모든 참가자가 유리 어항(Fishbowl) 밖에서 남의 패를 훤히 들여다보는 구조에서는 초단타 최대 추출 가치(Maximal Extractable Value, MEV) 약탈자들이 기관의 대량 주문을 샌드위치처럼 물어뜯을 뿐 아니라, 유럽 개인정보보호규정(General Data Protection Regulation, GDPR), 미국 그램-리치-블라일리 법(Gramm-Leach-Bliley Act, GLBA), 각국의 은행 비밀보장 규범이 요구하는 고객 정보 보호 의무와 정면으로 충돌합니다.
두 번째 절벽은 전통 금융권이 헤르슈타트 리스크(Herstatt Risk)를 막기 위해 세운 중앙집중식 결제 성채인 CLS 은행(Continuous Linked Settlement Bank) 모델과 사일로형 분산원장의 한계였습니다. CLS 은행은 다자간 차액결제와 외환 동시결제(Payment versus Payment, PvP)로 하루 수조 달러의 외환 원금리스크를 제거한 위대한 인프라지만, 본질적으로 단일 중앙 운영 주체에 모든 평문 원장을 위탁하는 거대한 중앙 신뢰 병목(Centralized Trust Bottleneck)입니다. 게다가 엄격히 선정된 18개 주요 통화와 유럽 중부시간 기준 하루 몇 시간뿐인 좁은 결제 시간 창(Settlement Window) 안에서만 작동하므로, 신흥국 통화나 토큰화 국채(Tokenized Treasury), 장외 파생상품(Over-the-Counter Derivatives), 기업 간 사모 신용 계약을 단일 원자적 트랜잭션으로 묶을 수 없습니다. R3 코다(Corda) 같은 점대점(Point-to-Point) 사일로 모델 역시 이중 지불(Double-spending)을 막기 위해 공증인(Notary)에게 과거 거래 이력 사슬을 노출하거나 인텔 SGX(Software Guard Extensions) 같은 특정 하드웨어 블랙박스에 의존해야 했습니다.
세 번째 절벽은 기관 간 전용 파이프라인과 하이퍼레저 패브릭(Hyperledger Fabric)식 채널(Channel) 파편화가 부르는 \(\Theta(n^2)\) 대사 비용 폭발이었습니다. 비밀을 지키기 위해 거래 상대방 조합마다 별도의 양자 채널이나 전문(Messaging) 변환 어댑터를 개설하면 비용이 어떻게 불어나는지 국제 딜러 시장을 본뜬 예시 수치로 확인해 봅시다.
그러나 가상 공유 원장 동기화기(Synchronizer) 성형(Star-Logical) 위상에서는
예시 수치(국제 레포·외환 딜러 시장 \(n = 53\)): 브로커딜러 35곳과 은행 18곳(\(n = 35 + 18 = 53\))이 장외 채권·레포(Repo)·외환 스왑을 양자 대사 파이프라인으로 연결하면 \(\binom{53}{2} = \dfrac{53 \times 52}{2} = 1{,}378\)개의 양방향 대사 채널이 필요하다.
- 채널 하나에 전용선 유지·전문 변환·결제 불일치(Fail) 수작업 대사로 연간 USD 200k씩만 든다고 가정해도 시장 전체에서 매년 약 USD 276M(\(1{,}378 \times 200\text{k} = 275.6\text{M}\))이 백오피스 대사 간접비로 나간다.
- 동기화기(Synchronizer) 위상에서는 각 기관이 동기화기 연결 하나만 유지하므로 연결 수가 \(n = 53\)개로 줄어든다(\((1{,}378 - 53)/1{,}378 \approx 96.15\%\) 감소).
거래 내용은 해당 거래의 정보 수신 참여자에게만 전달된다. 순서자는 수신자 목록과 암호문 크기를 본다.
주의: 연결 수가 선형으로 줄어도 대사 자체가 사라지지는 않는다.
제15장의 ACS 약정(ACS Commitment)은 계약을 공유하는 참여자 쌍마다 따로 계산·교환되므로 약정 교환은 여전히 쌍(pair) 단위다. 달라지는 점은 그 대사가 사람의 수작업이 아니라 프로토콜이 주기적으로 자동 수행하는 지문 비교가 된다는 것이다.
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
2. Canton의 혁신: 유리 어항을 깨고 광학 프리즘을 세우다
Canton 프로토콜은 CLS 은행식 중앙 독점과 이더리움식 공개 어항이라는 두 극단을 동시에 거부하며 가상 공유 원장(Virtual Shared Ledger)이라는 제3의 아키텍처를 확립했습니다.
Canton에서 참여 기관들은 물리적으로 단 하나의 평문 블록체인을 복제하지 않습니다. 각 참여자 노드(Participant Node)는 오직 자신이 법적 서명자(Signatory)이거나 관찰자(Observer)인 계약들만으로 구성된 국소적 활성 계약 세트(Active Contract Set, ACS)를 자사 방화벽 내부의 독립 데이터베이스에 보관합니다. 대신 거래가 발생할 때 광학 프리즘이 백색광을 파장별로 굴절시키듯 트랜잭션 트리를 암호학적 서브뷰(Sub-view)로 분해하여, 각 기관의 금고에는 오직 그 기관이 볼 자격이 있는 봉투만 자물쇠로 채워 배송합니다.
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
이 프리즘 마법을 지탱하는 헌법적 원리가 바로 "순서화(Ordering), 중재(Coordination), 검증(Validation)의 절대적 삼권분립"입니다:
| 프로토콜 주체 | 의인화된 역할 모델 | 알고 있는 정보 | 절대 알 수 없는 정보 | 핵심 책무 |
|---|---|---|---|---|
| 순서자(Sequencer) | 눈먼 우체부 (Blind Postman) | 수신자 주소, 암호문 바이트 크기, 엄격한 나노초 타임스탬프 | 거래 내용, 계약 자산, 거래 금액, 계약 당사자의 실명 | 글로벌 단조 시계(\(t_{\text{seq}}\)) 부여 및 순차 사서함 배송 |
| 중재자(Mediator) | 귀를 막은 심판관 (Deaf Referee) | 글로벌 루트 해시(\(H_{\text{root}}\)), 확인자들의 가결/부결 서명 투표 | 계약 조항, 세부 비즈니스 로직, 자산 이전의 상업적 내막 | 쿼럼 그룹(Quorum Group) 임계치 집계 및 최종 판정 선고 |
| 참여자 노드(Participant) | 독립적 감사관 (Sovereign Auditor) | 자신에게 투영된 암호화 서브뷰(Sub-view)의 평문 계약 데이터 | 동일 트랜잭션 내 타 기관 비밀 서브트리(Blinded Subtrees) | 자기 뷰를 재실행하며 약 10가지 검증(권한·모델 적합성·활성성·시간 등) 수행 및 ACS 반영 |
3. 암호학적 삼위일체: 블라인드 머클 트리, 3-카운터 락, 격자 준동형 해시
제3부가 다루는 프로토콜 엔진은 단순한 네트워크 메시징 규약이 아니라, 현대 암호학과 분산 시스템 이론의 세 가지 정밀한 수학적 기둥 위에 세워져 있습니다:
기둥 1: 블라인드 머클 트리(Blinded Merkle Tree, BMT) 뷰 분해 — 자식 액션의 정보 수신 참여자(정보 수신 파티를 호스팅하는 참여자 노드, \(\text{Part}\))가 부모 뷰의 참여자 집합에 포함되지 않으면 새 뷰로 분리된다. 뷰마다 16바이트 무작위 시드를 두고, 각 잎 노드는 그 시드에서 HMAC-SHA256으로 유도한 32바이트 솔트로 가려진다
기둥 2: 인메모리 충돌 감지 — 계약마다 세 개의 정수 카운터(잠금 \(\ell\), 대기 중 활성성 검사 \(a\), 대기 중 쓰기 \(w\))를 둔다. 소비 요청은 활성성 검사 때 잠금을 얻어 확정·거절·타임아웃으로 마무리될 때까지 쥐고 있으며, 비소비 참조는 검사만 받고 잠그지 않는다
기둥 3: 덧셈 준동형 해시(LtHash16Blake3) — 원소 \(\mathbf{h}(\cdot)\)는 (계약 ID, 재할당 카운터, 파티 쌍)을 BLAKE3-XOF로 2,048바이트까지 늘린 벡터다.
계약이 생기고 사라질 때마다 벡터를 더하고 빼기만 하면 되므로, 원장 크기와 무관하게 상태 지문을 증분 갱신할 수 있다. 참여자끼리 교환하는 것은 이 벡터의 SHA-256 요약(34바이트 멀티해시)이다.
4. 제3부 6개 챕터 마스터 매트릭스와 역할별 독해 나침반
제3부의 여섯 챕터는 암호학적 원리에서 출발하여 합의 알고리즘, 샌드박스 무결성, 동시성 제어, 무정지 대사, 그리고 다중 동기화기 간 주권 연동으로 빈틈없이 맞물려 전진합니다. 아래 마스터 매트릭스는 각 장이 어떤 암호학·분산 원리로 어떤 금융 리스크를 소멸시키고 어떤 감독 규제를 충족하는지 한눈에 보여줍니다:
| 장(Chapter) 및 핵심 암호학·분산 원리 | 합의·무결성 보장 (Consensus Guarantee) | 제거되는 금융 리스크 (Financial Risk Eliminated) | 관련 감독 원칙 (Regulatory Principle) |
|---|---|---|---|
| 제11장 · 블라인드 머클 트리(BMT)와 뷰 분해 정리 | 뷰별 16바이트 시드와 32바이트 HMAC 솔트로 가린 부분 트리 투영(\(\tau_p\)) | 경쟁 은행 간 고객 잔고·포지션 유출 및 사전 공격(Rainbow Table) | 스위스 은행법 제47조(은행 비밀), 미국 GLBA, EU GDPR |
| 제12장 · 순서자·중재자와 7단계 합의 프로토콜 | RootHashMessage 기반 파티·뷰 2단계 쿼럼 집계와 결정 시각 내 확정 |
헤르슈타트 결제 원금리스크(Principal Risk) 및 MEV 선행매매 | CPMI-IOSCO PFMI 원칙 8(결제 완결성), EU 결제 완결성 지침(98/26/EC) |
| 제13장 · 참여자 검증 불변식과 인과적 DAG | 69바이트 계약 ID(접미사 ca 12 + 유니쿰)와 약 10가지 참여자 검증 |
과거 장부 소급 변조, 만기 후 옵션 사후 행사(Backdating), DB DoS | 미국 통화감독청(OCC) IL 1174, 바젤 운영 복원력(Operational Resilience) |
| 제14장 · 3-카운터 충돌 감지기와 활성 계약 세트(ACS) | \((\ell, a, w)\) 카운터 상태 머신과 처리 중(in-flight) 이중 소비 차단 | 이중 지불(Double-spending) 및 고빈도 장세 오라클 읽기 병목 | EU MiFID II RTS 6 알고리즘 거래 통제, 거래소·CCP 시장 감시 기준 |
| 제15장 · 격자 준동형 해시(LtHash16Blake3)와 ACS 약정 | \((\mathbb{Z}_{2^{16}})^{1024}\) 순서 무관 증분 갱신과 상대 참여자별 SHA-256 지문 대조 | 참여자 간 원장 불일치가 조용히 누적되는 위험(Silent Ledger Drift) | PFMI 원칙 17(운영 위험)의 상시 대사 요구, 감사 추적성 |
| 제16장 · 다중 동기화기 2PC 재할당과 BFT ISS 합의 | 단일 활성 동기화기 배타성(\(\le 1\)), 재할당 카운터, 에포크 내 다중 리더 BFT 순서화 | 크로스체인 래핑 브리지 해킹 리스크 및 단일 리더 합의 처리량 병목 | 국경 간 데이터 주권(Data Residency), 도매 CBDC·CSD(Euroclear/DTC) 망간 연동 |
역할별 제3부 독해 나침반: 내 직무에서 무엇을 집중해서 보아야 하는가?
애플리케이션 개발자(Application Developer)는 자신이 작성한 Daml 템플릿의 observer 목록과 nonconsuming 초이스 설계 하나가 네트워크 위에서 어떻게 물리적 패킷으로 쪼개지는지 확인하십시오. 부모 계약에 무심코 넓은 관찰자 목록을 넣으면 뷰 분해 경계(\(\text{ViewSplit}\))가 무너져 하위 거래가 노출되며(제11장), getTime 호출 여부는 원장 시간 허용 오차 검증(기본 ±60초) 민감도를 좌우하고(제13장), 모든 요청이 소비하는 단일 카운터 계약은 잠금 경합(LOCAL_VERDICT_LOCKED_CONTRACTS)을 일으켜 처리량을 깎아먹습니다(제14장).
사이트 신뢰성 엔지니어(Site Reliability Engineer, SRE) 및 노드 운영자(Node Operator)는 암호학과 합의 수식을 실제 프로덕션 인프라 용량 산정(Capacity Planning)의 잣대로 읽으십시오. 트랜잭션당 서브뷰 개수가 타원곡선 암호화 봉투 크기와 순서자 인그레스 대역폭(bytes/tx)을 어떻게 결정하는지(제11장), 싱가포르-뉴저지 간 광케이블 왕복 지연(RTT) 위에서 confirmation-response-timeout과 chrony 시간 동기화를 어떻게 조율해야 하는지(제12·13장), 그리고 ACS_COMMITMENT_MISMATCH 경보가 울렸을 때 어떻게 무중단 격리 진단을 수행하는지(제15·16장) 명확한 기준을 얻게 됩니다.
금융 정책 결정자 및 리스크 책임자(Regulator & Risk Officer)는 "프라이버시 보호"와 "결제 완결성 및 감독 투명성"이 더 이상 제로섬(Zero-Sum) 트레이드오프가 아님을 수리적으로 검증하십시오. 타 기관 고객 정보가 암호문으로조차 전달되지 않는 구조(GDPR 데이터 최소화, 제11장), 결제 완결성 시점을 순서자 타임스탬프로 특정하는 방법(PFMI 원칙 8·EU 결제 완결성 지침, 제12장), 그리고 래핑 브리지 없이 주권 통화망과 증권망을 원자적으로 잇는 국경 간 결제 구조(제16장)를 직접 확인할 수 있습니다.