제30장. 인가와 위임: 자격 증명, 일회용 허가, 수탁 위임
적격투자자 검증에서 한도·철회 가능한 대리 결제까지
"모든 프로그램과 모든 사용자는 그 일을 마치는 데 필요한 가장 작은 권한 집합만으로 동작해야 한다." — 제롬 솔처, 마이클 슈뢰더, 「컴퓨터 시스템의 정보 보호」, Proceedings of the IEEE 63권 9호, 1975년 9월
1. 자격과 행동의 분리
문제. 사모 채권, 토큰증권, 기관 전용 예금처럼 아무에게나 양도할 수 없는 규제 자산은 고객확인(Know Your Customer, KYC)과 자금세탁방지(Anti-Money Laundering, AML) 심사를 통과한 적격기관투자자(Qualified Institutional Buyer, QIB)끼리만 거래되어야 합니다. 적격 명단은 매일 바뀝니다. 신규 투자자가 승인되고, 제재 대상자가 지정되고, 인증이 만료됩니다. 개별 보유 계약(Holding) 안에 적격투자자 명단(approvedList : [Party])을 필드로 넣으면 명단이 한 줄 바뀔 때마다 이미 발행된 보유 계약 수만 건을 모두 아카이브하고 다시 생성해야 합니다. 명단 변경의 비용이 발행량에 비례하게 됩니다.
해법은 자격을 행동 규칙에서 떼어 내는 것입니다. 건물 출입문이 직원 명단을 외우지 않고 보안실이 발급한 출입증만 확인하듯, 자산 이전 초이스는 수취인이 제시한 별도의 자격 계약을 조회해 확인합니다. 자격을 부여하거나 회수할 때는 그 자격 계약 하나만 생성하거나 아카이브하면 되고, 보유 계약은 건드리지 않습니다.
이 장은 두 묶음의 패턴을 다룹니다. 패턴 30.1~30.2는 자격을 독립된 계약으로 분리해 검사하고 회수하는 인가(Authorization) 패턴입니다. 다회 사용 자격 증명과 1회용 허가를 다룹니다. 패턴 30.3~30.4는 자산의 법적 소유권은 본인에게 남겨 두고 대리인에게 범위가 제한된 실행 권한만 주는 위임(Delegation) 패턴입니다. 화이트리스트 위임과 한도·철회 가능한 위임을 다룹니다. 제32~34장의 보유분·교환·배당 패턴과 맞물리도록 종목 식별자 레코드 InstrumentKey를 먼저 정의합니다.
아래 표는 네 패턴의 당사자와 권한을 정리한 것입니다.
| 패턴 / 계약 | 서명자 (signatory) |
관찰자·행위자 (observer / controller) |
권한 분리 및 상태 전이 핵심 |
|---|---|---|---|
30.1 IssuerAuthorization |
authority (발행·감독기관) |
holder (observer, 제3자 비노출) |
양수 시 fetch로 비소비 검증, 제재 시 authority 단독 회수 |
30.2 SingleUseMintPermit |
issuer |
treasuryDesk (observer), treasuryDesk·recipient (공동 controller) |
소비 초이스(consuming)로 1회 행사 즉시 아카이브되어 재사용 차단 |
30.3 CustodyDelegation |
principal (자산 소유자) |
agent (observer, 결제 대리 controller) |
소유권(owner)은 본인에게 남기고 화이트리스트 상대방 앞 양도 제안만 위임 |
30.4 RevocableCappedMandate |
principal |
agent (maxAmountPerAction·remainingAllowance 안에서 행사) |
본인 단독 철회(RevokeMandate), 건당·누적 한도 초과 시 기각 |
2. 패턴 30.1 · 다회 사용 자격 증명 (IssuerAuthorization + fetch 검증)
문제
거래소 정회원 자격, 청산소(Central Counterparty, CCP) 참가 허가, 적격투자자 인증은 한 번 부여되면 여러 거래에서 반복 확인되고, 사유가 생기면 발급 기관이 일방적으로 회수할 수 있어야 합니다. 확인은 거래마다 일어나지만 회수는 드뭅니다. 두 동작의 비용을 분리해야 합니다.
당사자와 권한
발행기관이나 감독기관(authority)이 단독 서명자로 자격 증명 계약(IssuerAuthorization)을 생성하고, 자격 보유자(holder)는 observer로만 둡니다. 다음에 행사할 수 있는 사람은 authority 하나이며(RevokeAuthorization), 보유자는 증명을 조회하고 제시할 뿐입니다.
계약 설계
두 가지 기법을 씁니다. 첫째, 자산을 이전할 때 수취인의 자격 증명 계약 식별자(ContractId IssuerAuthorization)를 초이스 인자로 받아 비소비 조회(fetch)만 합니다. 조회는 계약을 소비하지 않으므로 같은 증명이 다음 거래에서도 쓰입니다. 둘째, 자격 정지 사유가 생기면 발행기관이 보유자 동의 없이 RevokeAuthorization을 행사해 증명을 아카이브합니다. 이후 그 ContractId로 양수를 시도하면 fetch가 실패해 트랜잭션 전체가 거절됩니다.
코드
module Patterns.LicenseGate where

-- 제30~34장이 공통으로 쓰는 금융상품 식별 키
data InstrumentKey = InstrumentKey
  with
    issuer  : Party
    symbol  : Text
    version : Text
  deriving (Eq, Show, Ord)

-- 발행기관·인증기관이 단독 서명으로 부여하고 단독으로 회수하는 자격 증명
template IssuerAuthorization
  with
    authority  : Party
    holder     : Party
    instrument : InstrumentKey
    tier       : Text
    expiresAt  : Time
  where
    signatory authority
    observer  holder    -- 제3자를 observer에 넣지 않아 적격 고객 명단이 새지 않는다

    -- 제재 지정·자격 상실 시 발행기관이 단독으로 회수
    choice RevokeAuthorization : ()
      controller authority
      do
        pure ()

-- 유효한 자격 증명 보유자에게만 이전되는 규제 보유분
template RegulatedHolding
  with
    instrument : InstrumentKey
    owner      : Party
    amount     : Decimal
  where
    signatory instrument.issuer, owner
    ensure amount > 0.0

    choice ProposeRegulatedTransfer : ContractId RegulatedTransferOffer
      with
        recipient : Party
      controller owner
      do
        assertMsg "Self-transfer is redundant" (recipient /= owner)
        create RegulatedTransferOffer with
          instrument; sender = owner; recipient; amount

template RegulatedTransferOffer
  with
    instrument : InstrumentKey
    sender     : Party
    recipient  : Party
    amount     : Decimal
  where
    signatory instrument.issuer, sender
    observer  recipient

    -- 수취인이 자기 자격 증명을 제시해 수락
    choice AcceptWithLicense : ContractId RegulatedHolding
      with
        authCid : ContractId IssuerAuthorization
      controller recipient
      do
        now  <- getTime
        auth <- fetch authCid
        -- 네 가지 검사: 발급기관 · 명의자 · 종목 · 유효기한
        assertMsg "Wrong authorization authority" (auth.authority == instrument.issuer)
        assertMsg "License belongs to another party" (auth.holder == recipient)
        assertMsg "Instrument mismatch on license" (auth.instrument == instrument)
        assertMsg "Authorization license has expired" (now < auth.expiresAt)

        create RegulatedHolding with
          instrument
          owner = recipient
          amount
상태 전이
AcceptWithLicense 한 번으로 ACS에서 RegulatedTransferOffer 하나가 아카이브되고 RegulatedHolding 하나가 생성됩니다. IssuerAuthorization은 조회만 되었으므로 ACS에 그대로 남습니다. 권한 검산: 초이스 본문의 권한은 제안서의 서명자 \(\{\mathrm{issuer}, \mathrm{sender}\}\)와 controller \(\{\mathrm{recipient}\}\)의 합집합이고, 새 보유분의 서명자 \(\{\mathrm{issuer}, \mathrm{recipient}\}\)는 그 부분집합입니다. fetch는 권한 집합에 조회 대상 계약의 이해관계자가 있어야 하는데, recipient가 증명의 observer이므로 통과합니다.
실패 양상
프라이버시 누출. 송금인(sender)이 제안 단계에서 수취인의 증명을 미리 fetch하게 하려고 IssuerAuthorization에 시장 참여자 전원을 observer로 넣으면 발행기관의 적격 고객 명단이 모든 참여자 노드에 복제됩니다. 위 설계처럼 수취인이 AcceptWithLicense를 행사하며 자기 증명을 직접 제시하면 제3자 노출이 없습니다. 매도인이 한 번의 제출로 정산을 끝내야 하는 워크플로라면 Daml의 명시적 계약 공개(Explicit Contract Disclosure)를 씁니다. 수취인이 자기 참여자 노드에서 받은 증명 계약의 생성 이벤트 데이터(DisclosedContract)를 오프체인으로 건네면, 매도인은 그 커맨드를 제출할 때만 첨부합니다. 원장에 영구 observer를 남기지 않고도 자격 검사가 통과합니다.
만료된 증명. expiresAt은 계약이 스스로 사라지게 하지 않습니다. 기한이 지난 증명은 ACS에 남아 있지만 now < auth.expiresAt 검사에서 막힙니다. 정리하려면 발행기관이 주기적으로 RevokeAuthorization을 행사해야 합니다.
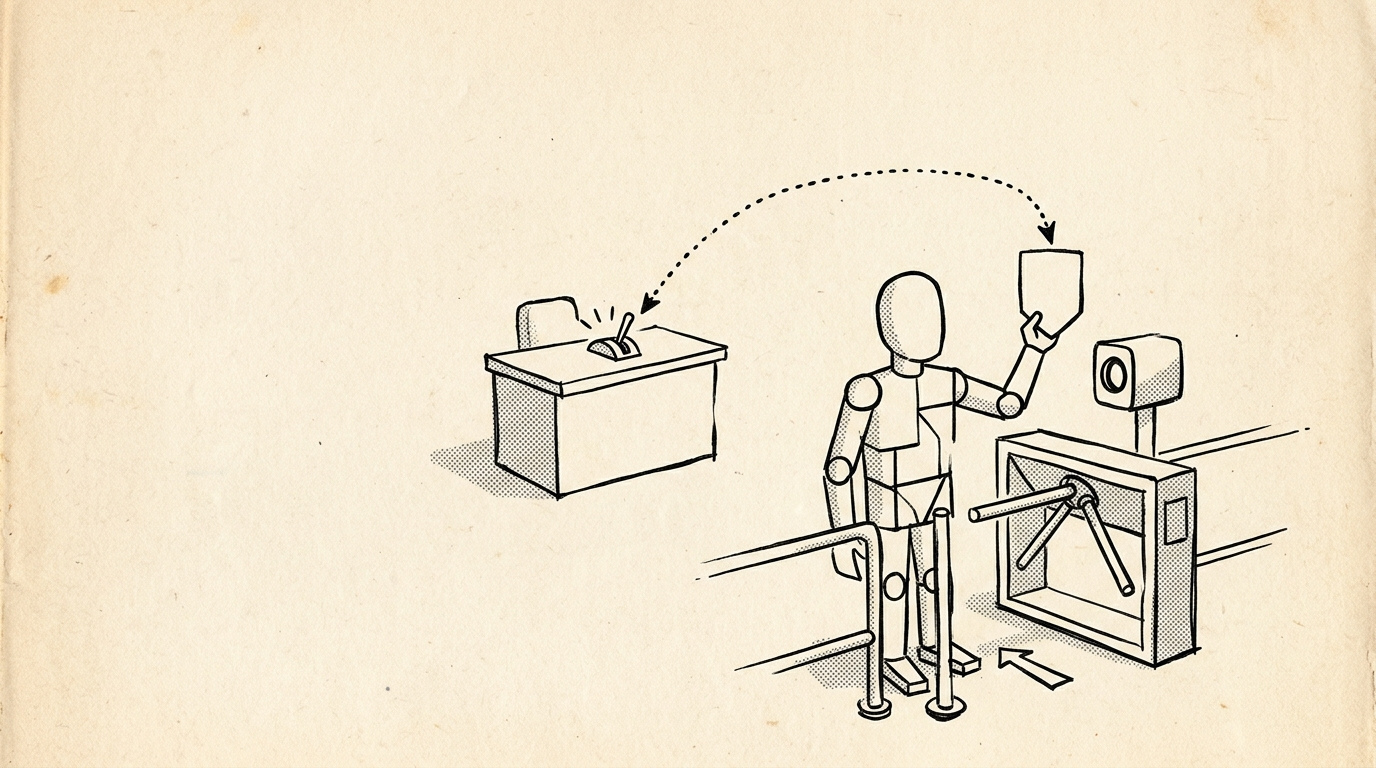
IssuerAuthorization). 자산 이전 초이스는 적격자 명단을 갖고 있지 않고, 제시된 증명을 fetch로 확인한다. 조회 후에도 증명은 ACS에 남으며, 발행기관이 RevokeAuthorization으로 아카이브한 뒤에는 검사를 통과하지 못한다.
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
3. 패턴 30.2 · 1회용 허가 (SingleUseMintPermit)
문제
이사회가 자금 운영 데스크(treasuryDesk)에 내주는 1회 한정 신규 발행 승인(One-Time Issuance Warrant), 외환 당국의 1회용 반출 허가, 수수료 1회 면제권은 정확히 한 번만 행사되어야 합니다. 허가를 nonconsuming으로 검사만 하고 남겨 두면 같은 허가로 여러 번 발행하는 재사용 공격(Replay Attack)이 가능해집니다.
계약 설계
사용 여부 플래그(isUsed : Bool)나 일련번호 대장(nonce table)은 필요 없습니다. 허가 계약의 기본 소비형 초이스(consuming choice) 안에서 목적 행위를 실행하면, 그 트랜잭션이 커밋되는 순간 허가가 아카이브됩니다. 같은 ContractId로 다시 행사하려는 제출은 활성 계약 검사에서 거절되고, 두 제출이 경합하면 먼저 순서가 정해진 쪽만 잠금을 얻습니다(제14장). 한 번의 사용이 계약의 존재 여부로 표현됩니다.
코드
module Patterns.SingleUsePermit where

import Patterns.LicenseGate (InstrumentKey(..), IssuerAuthorization(..), RegulatedHolding(..))

-- 상한액 이하의 신규 발행을 1회만 허락하고 행사와 함께 아카이브되는 허가
template SingleUseMintPermit
  with
    permitId       : Text
    issuer         : Party
    treasuryDesk   : Party
    instrument     : InstrumentKey
    maxMintAmount  : Decimal
    expiresAt      : Time
  where
    signatory issuer
    observer  treasuryDesk
    ensure issuer == instrument.issuer && maxMintAmount > 0.0

    -- 기본 consuming 초이스: 행사하면 이 허가 계약이 아카이브된다
    choice ExerciseMintPermit : ContractId RegulatedHolding
      with
        mintAmount       : Decimal
        recipient        : Party
        recipientAuthCid : ContractId IssuerAuthorization
      controller treasuryDesk, recipient
      do
        now <- getTime
        assertMsg "Mint permit has expired" (now < expiresAt)
        assertMsg "Mint amount must be positive and within permit ceiling"
          (mintAmount > 0.0 && mintAmount <= maxMintAmount)

        -- 수취인의 자격 증명(패턴 30.1)도 같은 트랜잭션에서 검사
        auth <- fetch recipientAuthCid
        assertMsg "Invalid recipient KYC authorization"
          (auth.authority == issuer
            && auth.holder == recipient
            && auth.instrument == instrument
            && now < auth.expiresAt)

        -- issuer의 사전 서명(허가) + recipient의 controller 권한으로 보유분 생성
        create RegulatedHolding with
          instrument
          owner  = recipient
          amount = mintAmount
상태 전이
ExerciseMintPermit 한 번으로 SingleUseMintPermit이 아카이브되고 RegulatedHolding이 생성됩니다. 같은 트랜잭션에서 조회한 수취인의 IssuerAuthorization은 남습니다. 1회용 허가는 소비형으로, 자격 증명은 비소비형(fetch)으로 다루는 이 조합이 인가 통제의 기본 단위입니다. 권한 검산: 본문 권한은 \(\{\mathrm{issuer}\} \cup \{\mathrm{treasuryDesk}, \mathrm{recipient}\}\)이고, 새 보유분의 서명자 \(\{\mathrm{issuer}, \mathrm{recipient}\}\)는 그 부분집합입니다.
실패 양상
controller가 둘인 초이스는 두 당사자가 같은 커맨드에 actAs로 함께 서명해야 제출됩니다. recipient는 허가 계약의 이해관계자도 아니므로, 두 당사자가 서로 다른 참여자 노드에 있다면 이 초이스를 그대로 제출할 수 없습니다. 이때는 제28장의 제안·수락 단계를 앞에 두어 recipient의 동의를 먼저 계약으로 받아 두거나, 허가를 명시적 공개로 전달합니다. 허가를 행사하지 않은 채 expiresAt이 지나면 계약은 ACS에 남으므로, 발행기관이 정리 초이스를 따로 두는 편이 좋습니다.
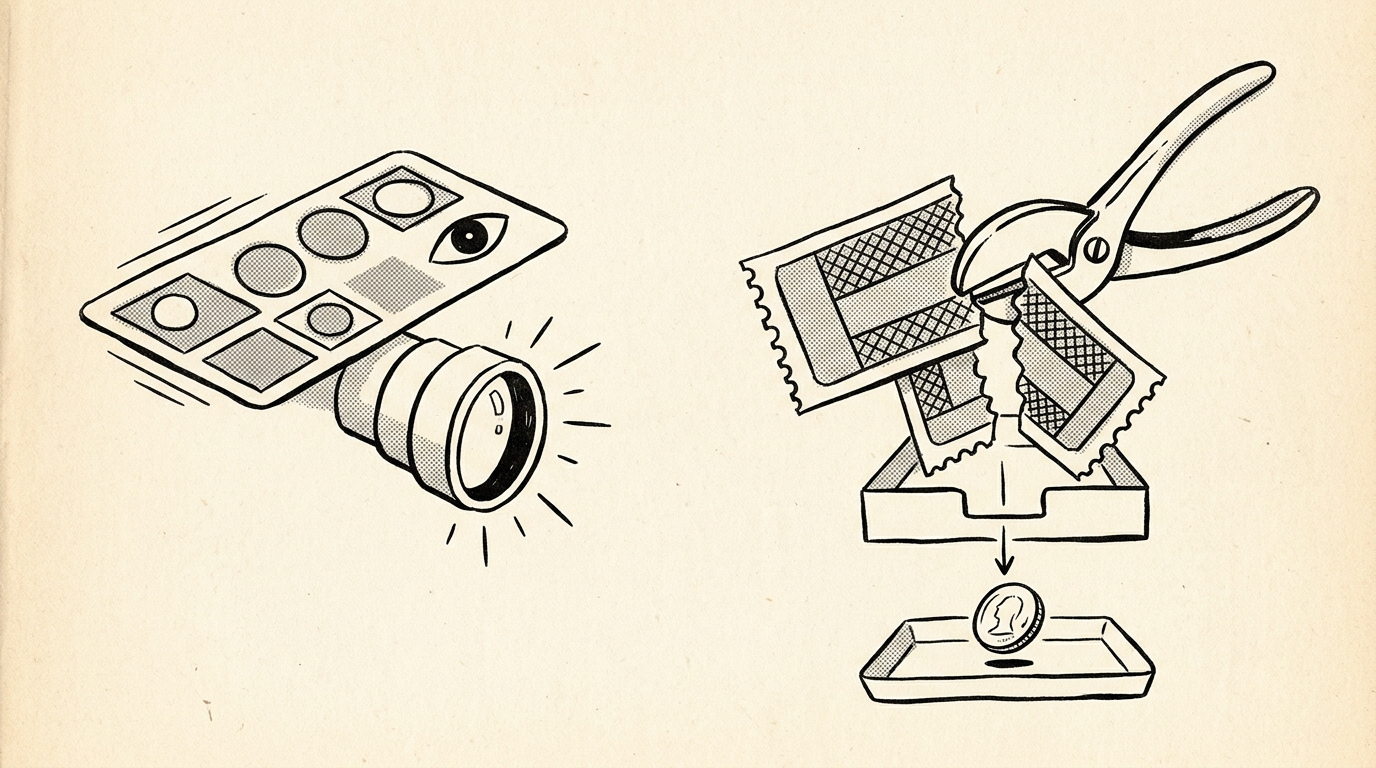
SingleUseMintPermit). 소비형 초이스를 행사하는 트랜잭션에서 허가가 아카이브되므로 두 번 행사할 수 없고, 허가된 상한 이하의 수량만 한 번 발행된다.
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
4. 패턴 30.3 · 범위가 제한된 수탁 위임 (CustodyDelegation)
문제
대형 연기금이나 글로벌 자산운용사는 하루 수천 건의 국채·외환 결제를 직접 제출하지 않습니다. 결제 집행과 담보 할당은 글로벌 수탁은행(Global Custodian)이나 일임 투자운용사(Discretionary Investment Manager)에 맡깁니다. 이때 쉬운 두 방법은 모두 틀렸습니다. 소유자(owner) 명의를 수탁은행으로 바꾸면 수탁은행이 도산했을 때 고객 자산이 도산재단(bankruptcy estate)과 섞일 위험이 생깁니다(도산절연 Bankruptcy Remoteness 위반). 고객의 서명 키를 수탁은행에 복사해 주면 수탁은행이 소각이나 임의 이전까지 할 수 있고, 감사 기록에서 누가 실행했는지 구분할 수 없습니다.
당사자와 권한
법적 소유자(owner = principal)는 끝까지 연기금입니다. 연기금은 위임 계약 CustodyDelegation에 단독 서명하고, 수탁 대리인(agent)은 observer이자 위임 초이스의 controller가 됩니다. 위임 범위는 사전 승인된 상대방 목록(allowedCounterparties) 앞 양도 제안 하나입니다. 원금 상환 소각(RedeemAndBurn)이나 임의 이전을 호출하는 초이스는 위임 계약에 두지 않습니다. 자동차 발레 키가 시동만 걸고 트렁크는 열지 못하는 것과 같은 구조입니다.
코드
module Patterns.CustodyDelegationPattern where

import Patterns.LicenseGate (InstrumentKey(..), RegulatedTransferOffer(..))

-- 소유자 전용 초이스(소각 상환)와 양도 제안 초이스가 구분된 기관 보유분
template InstitutionalHolding
  with
    instrument : InstrumentKey
    owner      : Party
    amount     : Decimal
  where
    signatory instrument.issuer, owner
    ensure amount > 0.0

    -- 권한 1: 결제·양도 제안 (본인이 직접 부르거나, 위임장을 통해 대리인이 호출)
    choice InitiateTransfer : ContractId RegulatedTransferOffer
      with
        recipient : Party
      controller owner
      do
        assertMsg "Recipient must differ from owner" (recipient /= owner)
        create RegulatedTransferOffer with
          instrument; sender = owner; recipient; amount

    -- 권한 2: 발행기관 앞 원금 상환 소각 (대리인에게 위임하지 않음)
    choice RedeemAndBurn : ()
      controller instrument.issuer, owner
      do
        pure ()

-- 소유권(owner)은 본인이 유지한 채 화이트리스트 양도만 허락하는 수탁 위임장
template CustodyDelegation
  with
    principal             : Party            -- 자산의 법적 소유자 (연기금)
    agent                 : Party            -- 수탁 대리인 (글로벌 커스터디 은행)
    instrument            : InstrumentKey    -- 위임 대상 종목
    allowedCounterparties : [Party]          -- 승인된 청산소·거래처 화이트리스트
  where
    signatory principal
    observer  agent

    -- 비소비형 대리 실행: agent가 행사하고, 하위 행사는 principal의 서명 권한으로 인가된다
    nonconsuming choice DelegateSettlementTransfer : ContractId RegulatedTransferOffer
      with
        holdingCid : ContractId InstitutionalHolding
        recipient  : Party
      controller agent
      do
        holding <- fetch holdingCid
        assertMsg "Holding does not belong to principal" (holding.owner == principal)
        assertMsg "Instrument outside delegated scope" (holding.instrument == instrument)
        assertMsg "Counterparty not in approved whitelist"
          (elem recipient allowedCounterparties)

        -- principal이 CustodyDelegation에 서명해 두었으므로 InitiateTransfer의 controller 요건을 충족
        -- RedeemAndBurn을 호출하는 경로는 이 위임 계약에 없다
        exercise holdingCid InitiateTransfer with recipient
상태 전이
InstitutionalHolding은 대리인(agent)을 알지 못합니다. 보유분의 InitiateTransfer controller는 owner(= principal)뿐입니다. agent가 CustodyDelegation의 DelegateSettlementTransfer를 행사하면, 그 초이스 본문의 권한은 위임 계약의 서명자와 controller의 합집합 \(\{\mathrm{principal}, \mathrm{agent}\}\)입니다. 하위 행사 exercise holdingCid InitiateTransfer가 요구하는 권한 \(\{\mathrm{principal}\}\)은 그 부분집합이므로 엔진이 승인합니다. ACS에서는 InstitutionalHolding이 아카이브되고 RegulatedTransferOffer가 생성되며, 비소비형인 위임 계약은 남습니다. 트랜잭션 기록에는 제출자(actAs = agent)와 권한의 출처(위임 계약의 signatory = principal)가 따로 남습니다.
실패 양상
가시성. 커맨드를 해석하는 쪽은 agent의 참여자 노드인데, agent는 InstitutionalHolding의 이해관계자가 아닙니다. 그 노드는 보유분 계약을 갖고 있지 않으므로 fetch holdingCid를 해석하지 못합니다. 실무에서는 보유분에 수탁기관을 observer로 추가하거나, principal이 보유분을 명시적 공개(DisclosedContract)로 넘겨 주어야 합니다. 범위 누출. 위임 계약에 holdingCid로 임의 초이스를 행사하는 범용 초이스를 두면 소각까지 위임됩니다. 위임할 행동마다 초이스를 하나씩 두십시오.
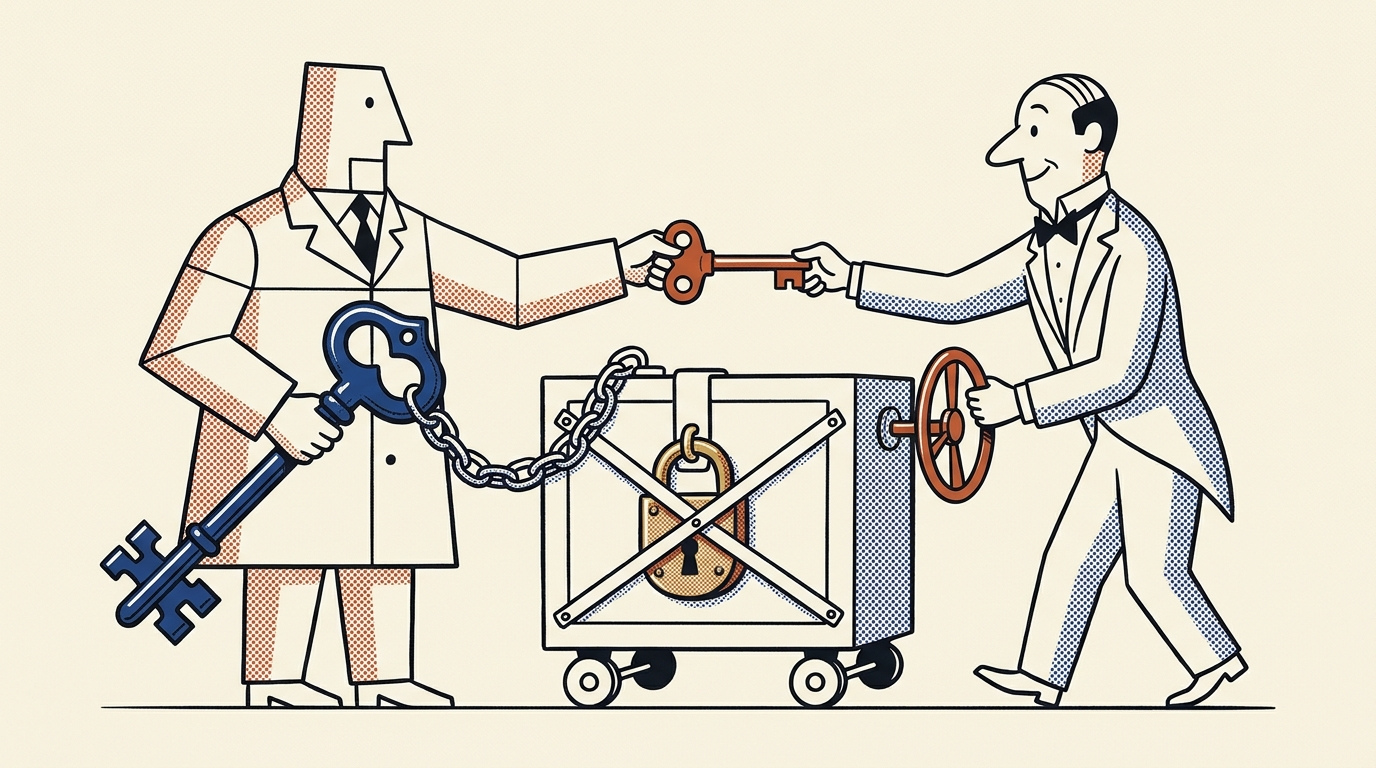
CustodyDelegation). 자산 소유자(principal)는 소유 명의와 소각 권한을 유지하고, 수탁 대리인(agent)에게는 승인된 상대방(allowedCounterparties) 앞 양도 제안만 위임한다.
삽화 구성 및 생성 프롬프트 보기 (Illustration Spec & Prompt) 열기 / 닫기
5. 패턴 30.4 · 한도와 철회권이 있는 위임 (RevocableCappedMandate)
문제
대리인이 승인된 상대방에게만 자산을 보낼 수 있더라도, 대리인의 자동 주문 시스템이 오작동해 USD 10M 규모의 채권을 몇 초 만에 모두 이전하면 운영 사고입니다. 그래서 기업 자금부(Corporate Treasury)의 대리 서명 규정과 운용 지시서에는 세 가지 통제가 붙습니다. ① 건당 상한(Per-Transaction Cap), ② 누적 잔여 한도와 만료 시각(Remaining Allowance & Expiry), ③ 대리인 동의 없는 본인의 일방 철회(Unilateral Revocation)입니다.
계약 설계
수취 자격이 위 명제로 정의될 때, 본인(\(\mathrm{principal}\))이 발급한 한도 위임 \(M\)을 통해 대리인(\(\mathrm{agent}\))이 시각 \(t\)에 실행할 수 있는 행동 집합은 다음과 같이 본인의 전체 권능의 진부분집합이자 금액·시간 경계 내부로 엄격히 제한됩니다.
예시 수치(USD 10M 국채 수탁 계좌, 단위: USD 백만, 시각: UTC): 연기금의 국채 보유 총액이 10일 때, 수탁 대리인에게 건당 상한 \(L_{\mathrm{tx}} = 1\), 초기 잔여 한도 \(R_0 = 2.5\), 만료 시각 \(T_{\mathrm{exp}} = \text{18:00}\)인 위임 \(M\)을 부여했다고 합시다.
- ① 14:00에 대리인이 적격 청산소로 0.8을 이전하면 \(0.8 \le \min(1, 2.5) = 1\)을 통과하고, 위임은 잔여 한도 \(R_1 = 2.5 - 0.8 = 1.7\)이 적힌 새 계약으로 교체됩니다.
- ② 14:10에 대리인이 단일 건으로 1.5를 이전하려 하면 잔여 한도 1.7 안이지만 건당 상한을 넘으므로(\(1.5 > \min(1, 1.7) = 1\)) 기각됩니다.
- ③ 15:00에 이상 징후를 감지한 연기금 자금팀이 단독으로
RevokeMandate를 행사하면 \(M \notin \mathrm{ACS}(\text{15:00})\)이 됩니다. 15:00:01에 대리인이 0.1을 이전하려 해도 아카이브된 위임 계약을 참조하므로 거절되고, 남은 9.2는 그대로 보존됩니다.
누적 잔여 한도(\(R_t\))를 차감하려면 패턴 30.3의 nonconsuming과 달리, 대리인이 권한을 행사할 때마다 기존 위임 계약을 소비(consuming)하고 remainingAllowance - holding.amount를 기록한 새 위임 계약을 함께 반환합니다. 잔여 한도가 0이 되면 새 계약을 만들지 않습니다.
코드
module Patterns.RevocableCappedMandate where

import Patterns.CustodyDelegationPattern (InstitutionalHolding(..), InitiateTransfer(..))
import Patterns.LicenseGate (InstrumentKey(..), RegulatedTransferOffer(..))

template RevocableCappedMandate
  with
    mandateId             : Text
    principal             : Party
    agent                 : Party
    instrument            : InstrumentKey
    allowedCounterparties : [Party]
    maxAmountPerAction    : Decimal   -- 건당 최대 집행 한도 (L_tx)
    remainingAllowance    : Decimal   -- 잔여 누적 위임 한도 (R_t)
    validUntil            : Time      -- 위임 자동 만료 시각 (T_exp)
  where
    signatory principal
    observer  agent
    ensure maxAmountPerAction > 0.0 && remainingAllowance >= 0.0

    -- 소비형 초이스: 집행 금액만큼 한도를 줄인 새 위임 계약과 양도 제안을 한 트랜잭션에서 반환
    choice ExecuteCappedTransfer
      : (Optional (ContractId RevocableCappedMandate), ContractId RegulatedTransferOffer)
      with
        holdingCid : ContractId InstitutionalHolding
        recipient  : Party
      controller agent
      do
        now     <- getTime
        holding <- fetch holdingCid

        assertMsg "Mandate has expired" (now < validUntil)
        assertMsg "Holding owner mismatch" (holding.owner == principal)
        assertMsg "Instrument mismatch" (holding.instrument == instrument)
        assertMsg "Recipient not whitelisted" (elem recipient allowedCounterparties)
        assertMsg "Exceeds per-transaction cap" (holding.amount <= maxAmountPerAction)
        assertMsg "Exceeds remaining total allowance" (holding.amount <= remainingAllowance)

        offerCid <- exercise holdingCid InitiateTransfer with recipient
        let nextAllowance = remainingAllowance - holding.amount

        -- 잔여 한도가 0이 되면 위임 계약을 다시 만들지 않고 종료
        nextMandate <- if nextAllowance > 0.0
          then Some <$> create this with remainingAllowance = nextAllowance
          else pure None

        pure (nextMandate, offerCid)

    -- 일방 철회: principal이 유일한 서명자이므로 대리인 동의 없이 아카이브
    choice RevokeMandate : ()
      controller principal
      do
        pure ()
실패 양상
철회와 집행의 경합. 본인의 RevokeMandate와 대리인의 ExecuteCappedTransfer는 둘 다 같은 위임 계약을 소비합니다. 순서자가 먼저 순서를 정한 쪽이 계약을 잠그고, 나중 쪽은 LOCAL_VERDICT_LOCKED_CONTRACTS나 비활성 계약으로 거절됩니다. 철회가 먼저 커밋되면 그 뒤의 집행은 모두 실패합니다. 집행이 먼저 커밋되면 그 한 건은 유효하고, 새로 생성된 위임 계약을 본인이 다시 철회해야 합니다. 가시성. 패턴 30.3과 같이 agent의 노드가 보유분을 볼 수 있어야 합니다.
대리인이 철회 트랜잭션을 보고 더 높은 수수료를 내어 한도를 먼저 인출하는 선행매매(front-running)를 시도하면 어떻게 됩니까?
퍼블릭 블록체인에서 토큰 approve(agent, 0) 철회 트랜잭션을 공개 멤풀(Mempool)에 띄우면, 악의적인 대리인 봇이 이를 먼저 감지하고 가스비를 두 배로 올려 철회 직전에 잔여 한도를 전부 인출해 버리는 고전적인 경주 조건(Race Condition) 공격이 실제로 발생합니다.
Canton에는 제3자가 엿볼 수 있는 공개 멤풀이 없고, 수수료로 순서를 살 수도 없습니다. 트랜잭션은 순서자(Sequencer)가 부여한 타임스탬프 순서대로 결정론적으로 처리됩니다. 대리인이 철회 직전에 집행하더라도 화이트리스트(allowedCounterparties) 밖의 주소로는 어떤 금액도 보낼 수 없고, 한 건의 크기는 건당 상한에 묶입니다. 그렇게 생성된 RegulatedTransferOffer도 수취인이 자격 증명을 제시해야 체결됩니다. 피해는 철회가 커밋되기 전에 순서가 정해진 집행으로 한정되고, 그 합계도 잔여 한도를 넘지 못합니다.
6. 변형과 조합, 규제 대응
변형과 조합
패턴 30.1의 자격 증명은 제32장의 보유분 이전과 제33장의 DvP 수락 단계에 그대로 끼워 넣을 수 있습니다. 패턴 30.4의 한도 위임은 제31장의 잠금과 함께 쓰면, 대리인이 집행할 수 있는 수량을 잠금 해제 수량으로 다시 제한할 수 있습니다. 위임을 여러 단계로 재위임해야 한다면 각 단계마다 별도의 위임 계약을 두고, 상위 위임의 범위를 하위 위임의 ensure에서 검사합니다.
규제 대응
대리와 고객 자산 분리의 일반 원칙: 대부분의 법체계에서 대리인이 수여된 권한 범위 안에서 한 행위는 본인에게 직접 효력이 생기고, 범위를 벗어난 행위는 본인을 구속하지 않으며, 임의대리권은 본인이 일방적으로 철회할 수 있습니다. 증권 수탁 규제는 고객 자산을 수탁기관의 고유재산과 구분해 보관하도록 요구합니다. 미국 SEC Rule 15c3-3(Customer Protection Rule)과 영국 FCA의 고객자산 규정(CASS)이 대표적입니다. 적격투자자 제한은 미국 Rule 144A의 QIB 요건처럼 매수자 자격을 거래 조건으로 둡니다. 패턴 30.1의 IssuerAuthorization 검사와 패턴 30.3·30.4의 CustodyDelegation·RevocableCappedMandate는 소유 명의(owner = principal)를 본인에게 남긴 채, 수권 범위와 일방 철회권을 코드로 강제합니다. 관할별 세부 요건은 해당 법령과 감독 규정을 확인해야 합니다.
이 장에서 남는 것
- 자격 계약과 행동 계약의 분리(
IssuerAuthorization). 적격투자자 인증이나 회원 자격을 자산 계약 안의 명단으로 두지 않고 독립된 자격 증명 계약으로 분리해fetch로 검사하면, 자격 부여와 회수(RevokeAuthorization)가 자산 계약을 건드리지 않고 계약 하나의 생성·아카이브로 끝난다. - 명시적 계약 공개(Explicit Contract Disclosure)를 통한 명단 기밀 유지. 자격 증명의
observer를 제3자에게 열어 고객 명단을 노출하는 대신, 수취인이 수락 초이스를 직접 행사하거나 제출 시점에만 공개 계약을 첨부해 프라이버시와 검증을 함께 얻는다. - 1회용 허가(
SingleUseMintPermit)의 재사용 방지. 허가 계약의 소비형(consuming) 초이스 안에서 발행을 실행하면 일련번호 대장 없이도 정확히 1회 실행 후 허가가 아카이브된다. - 범위가 제한된 수탁 위임(
CustodyDelegation). 자산의 법적 소유자(owner)를 본인(principal)으로 유지해 수탁기관 도산 시 도산절연을 지키고, 화이트리스트 상대방 앞 양도 제안만 대리인(agent)에게 위임한다. 대리인의 노드가 보유분을 볼 수 있도록 observer나 명시적 공개를 함께 설계한다. - 건당·누적 한도와 단독 즉시 철회(
RevocableCappedMandate). 소비 후 재발급 패턴으로 누적 한도를 차감하고 건당 상한과 만료 시각을 검증하며, 본인 단독 서명 구조이므로 대리인의 동의 없이 언제든 위임을 철회한다.